【資安小常識|HITCON 2026 台灣駭客年會系列(四)】資安分析不再只靠人看紀錄?AI 開始參與威脅獵捕與事件判斷
來源:HITCON 2026 官方網站、HITCON 2026 官方議程
提醒對象:一般民眾、教職員工、學生及資訊相關人員
主題面向簡介
前幾篇我們看到,AI 可以連接工具、參與攻擊流程,也可能因為能直接讀取檔案、執行操作,而成為新的安全邊界。
但 AI 並不只有「帶來新的風險」這一面。
在資安防禦現場,AI 也開始被拿來協助另一件很重要的工作:
從大量紀錄裡,找出真正值得注意的異常。
HITCON 2026 的議程中,就出現了多場和這個方向有關的研究,包括 AWS 雲端環境的 Threat Hunting(威脅獵捕)、利用本地端大型語言模型進行事件初步分類,以及使用 AI 協助分析 Windows 登入驗證紀錄。
這些名稱聽起來很技術,但如果用一般人的方式理解,其實是在解決同一個問題:
系統每天產生這麼多紀錄,到底哪一筆才真的有問題?
以前這件事主要靠資安人員一筆一筆看。
現在 AI 開始幫忙做第一輪整理與判斷。
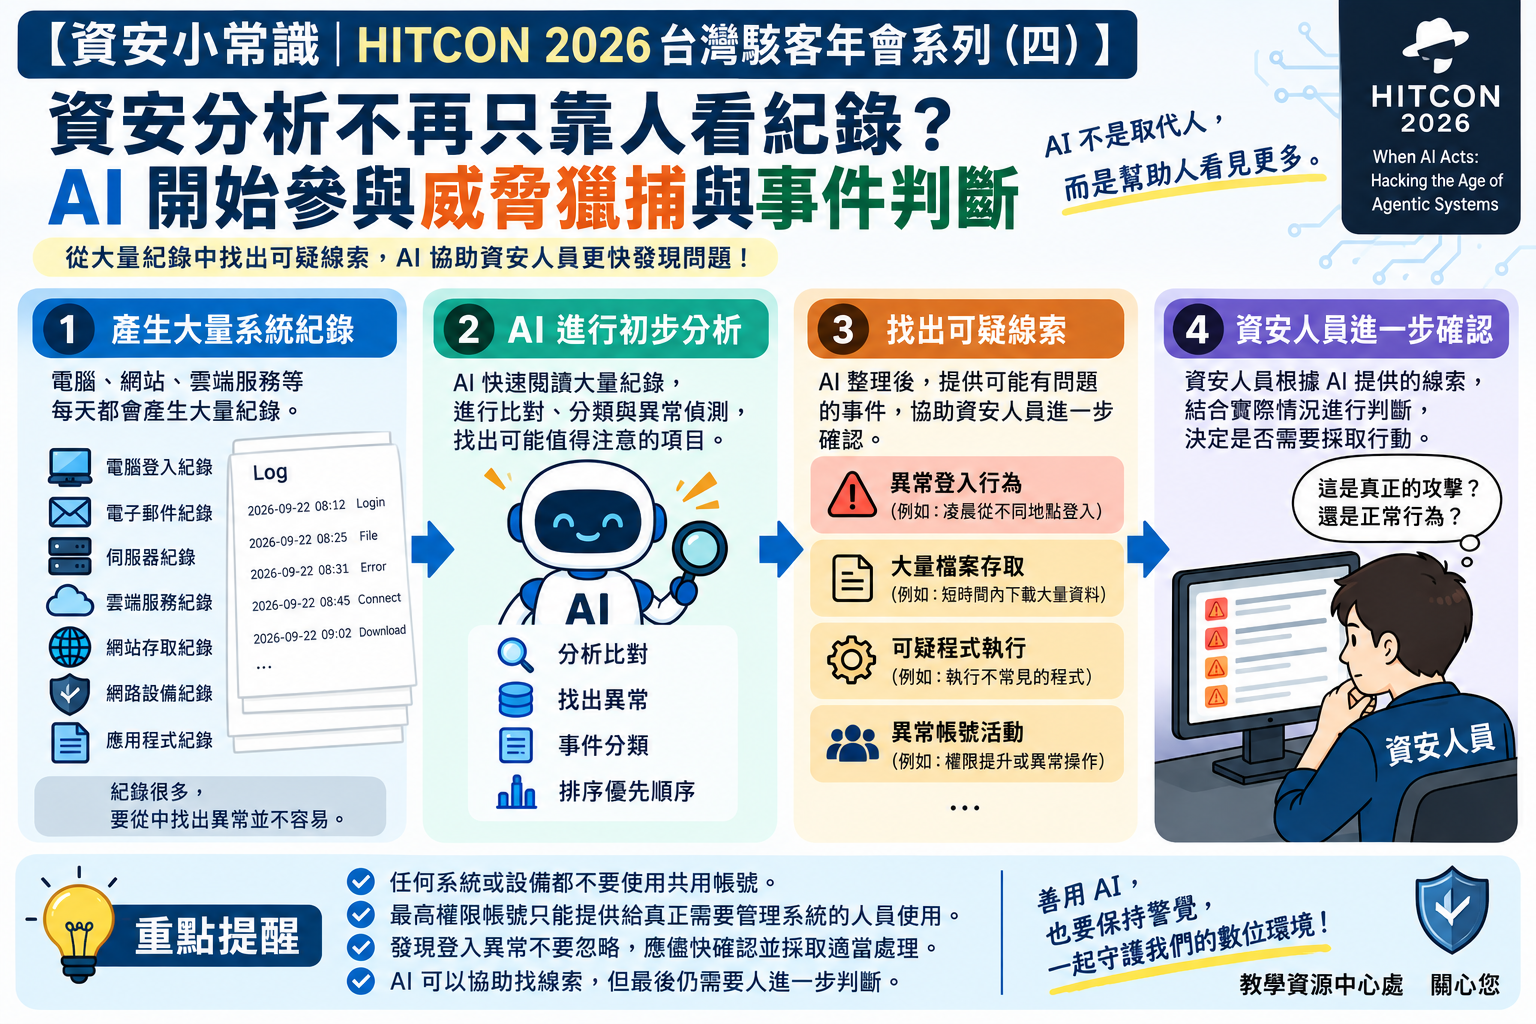
AI 資安分析先從哪些系統紀錄開始?
我們每天使用電腦、網站、電子郵件與雲端服務時,系統背後其實一直都在留下紀錄。
例如:
誰登入了帳號?
從哪一台電腦登入?
什麼時間登入?
密碼輸入錯了幾次?
某個程式做了什麼?
哪個帳號突然存取大量資料?
這些紀錄就像數位世界裡的「監視器紀錄」。
平常可能沒有人特別注意,但發生異常時,它們往往是判斷發生什麼事的重要線索。
問題是:
紀錄實在太多了。
一所學校、一家公司或一套大型資訊系統,一天可能產生大量事件。
其中絕大部分其實都很正常。
真正困難的不是「有沒有紀錄」,而是:
怎麼從一大堆正常活動裡,把少數不尋常的行為找出來?
「威脅獵捕」不是等警報響了才處理
HITCON 2026 議程中有一場談到 AWS 雲端環境的 Threat Hunting(威脅獵捕)。
這個名稱可以先不用想得太複雜。
它和傳統「警報出現才處理」有一點不同。
一般防護系統比較像:
偵測到已知問題 → 發出警報 → 人員處理。
威脅獵捕則更像:
即使現在沒有明顯警報,也主動從紀錄中尋找「是不是有哪裡不太正常?」
很像警察不只是等有人報案,也會根據線索主動尋找可疑狀況。
例如某個帳號平常都在白天登入,突然凌晨從不同地點出現大量操作。
這不代表一定遭到入侵。
但它就是一個值得進一步確認的訊號。
AI 可以怎麼幫忙看這些紀錄?
以前資安分析人員看到大量紀錄,需要自己先分類:
哪些很正常?
哪些可能只是系統錯誤?
哪些需要馬上確認?
哪些值得再追下去?
現在 AI 開始被用來協助做這一層初步整理。
HITCON 2026 有一場講題談到利用 Local LLM(本地端大型語言模型) 協助進行事件分流。
「事件分流」可以把它想成醫院急診的第一步:
先判斷哪些事情比較急、哪些可以稍後處理。
AI 可以協助閱讀大量紀錄、整理事件重點,把可能比較值得注意的項目先挑出來,再交給資安人員深入確認。
另外,HITCON 2026 也有研究直接把大型語言模型用在 Windows Authentication Logs(Windows 登入驗證紀錄) 分析。
白話來說,就是:
讓 AI 協助看誰登入、登入是否失敗、時間和行為有沒有不尋常的地方。
這和我們平常用 AI 整理文件其實有點像
如果你曾經把一大份文件交給 AI,請它:
整理重點、分類內容、找出異常或比較不同資料,
那麼資安分析裡的概念其實有點類似。
差別只是資料換成了:
大量的系統紀錄。
例如原本一個人要看幾千筆事件。
AI 可以先幫忙整理成:
- 哪些看起來正常
- 哪些值得注意
- 哪些可能互相有關
- 哪些需要優先讓人確認
所以 AI 在這裡真正扮演的角色,比較像:
先幫分析人員把雜亂的資料整理成比較容易判斷的線索。
而不是直接宣布:
「這個就是駭客。」
AI 能不能自己決定誰是攻擊者?
不能這麼簡單看。
這也是使用 AI 做資安分析時非常重要的一點。
AI 很擅長快速整理大量資訊,也可以協助找出規律與異常。
但「異常」不一定等於「攻擊」。
例如某位老師平常都在校內登入系統,今天出差到外縣市,登入地點突然改變。
系統可能認為這很不尋常。
但實際上完全是正常行為。
又例如短時間大量下載檔案,有可能是資料遭竊,也可能只是資訊人員正在做正常備份。
所以 AI 可以說:
「這裡值得注意。」
但很多情況仍需要人去確認:
「它到底為什麼發生?」
這也是為什麼 HITCON 2026 的相關議題,不是單純在談「讓 AI 取代資安人員」。
而是:
AI 與分析人員怎麼一起工作。
為什麼值得重視?
第一個原因是 資料量已經超過人可以輕鬆處理的程度。
系統越多、裝置越多、雲端服務越多,產生的紀錄自然也越多。
如果所有事件都要人工逐筆閱讀,非常耗時。
AI 可以協助先整理與排序。
第二個原因是 真正重要的事件可能藏在大量正常紀錄裡。
攻擊不一定一開始就出現一個巨大的紅色警報。
有時可能只是:
一個不尋常的登入、一個奇怪的時間、一個原本不常用的帳號突然開始大量操作。
把這些小線索串起來,才可能看出問題。
第三個原因是 資安人員可以把時間放在真正需要判斷的地方。
AI 處理大量重複整理工作,人則負責理解情境、確認原因,以及決定要不要採取行動。
這樣的分工,比「全部交給 AI」更符合目前實際應用的方向。
大家怎麼做
對一般使用者來說,我們不需要學會分析系統紀錄。
但可以理解,很多資安防護其實都依賴「正常行為和異常行為的差異」。
因此有幾件事情非常重要。
第一,任何系統或設備都不要使用共用帳號。
不論是網站、資訊系統、電腦、伺服器、網路設備或其他裝置,都應使用可識別個別使用者的帳號,不要多人共用同一組帳號密碼。
如果多人共用同一個帳號,即使系統發現異常登入、可疑操作或大量存取,也很難判斷到底是誰做的。
另外,最高權限帳號只能提供給真正需要管理系統的人員使用。
一般使用者不應持有系統管理員、Administrator、root 或其他最高權限帳號;平常工作應使用一般權限帳號,只有在必要的管理作業時才使用管理者權限。
所以比較完整的原則是:
一人一帳號、禁止共用、一般使用者使用一般權限、只有管理者才能持有最高權限帳號。
第二,發現登入異常不要忽略。
如果服務通知你有陌生裝置登入、異常地點登入或大量失敗嘗試,應該確認是不是自己的操作。
如果不是本人操作,就應儘快修改密碼、登出其他裝置,並依系統提供的安全機制處理。
第三,不要因為 AI 出現,就認為系統可以完全自動判斷。
AI 可以協助找線索,但最後仍然需要結合實際情況確認。
尤其涉及停用帳號、封鎖來源、關閉服務或判定資安事件時,更不能只依賴單一 AI 判斷。
提醒
這篇真正要認識的新觀念,是:
AI 不只開始「幫人做事」,也開始「幫資安人員看事情」。
以前資安分析人員必須從大量紀錄裡自己尋找可疑線索。
現在 AI 可以先協助:
整理 → 分類 → 找異常 → 排出優先順序
再由人進一步判斷發生了什麼事。
但要讓這些紀錄真的有判斷價值,前提仍然是:
每一個帳號都能對應到真正的使用者,權限也要依工作需要正確分配。
所以未來的資安分析,不一定是:
「人或 AI,誰取代誰?」
更可能是:
「AI 先幫忙找線索,人再負責做最後判斷。」
這也是 HITCON 2026 在 AI 攻防之外,另一個很值得注意的發展方向。
引用連結
HITCON 2026|官方網站
HITCON 2026-When AI Acts: Hacking the Age of Agentic Systems
https://hitcon.org/2026/zh-TW/
HITCON 2026|官方議程
HITCON 2026 Agenda
https://hitcon.org/2026/CMT/zh-TW/agenda/
HITCON 2026|相關講題
Senrigan(千里眼)x Suzaku(朱雀):Open-Source, Community-Driven Threat Hunting for AWS on a Single Laptop
HITCON 2026|相關講題
Your First Agentic SOC Without the GPU Bill: Local LLM Triage on Apple Silicon
HITCON 2026|相關講題
Analyst-Guided LLM Agent for Analyzing Windows Authentication Logs