【資安大小事|2026 資安社群嘉年華系列(二)】同一個風險,紅隊與藍隊怎麼看?認識資安攻防演練
來源:2026 資安社群嘉年華官方活動資訊、ISC2 Taipei Chapter、國家資通安全研究院、《資通安全責任等級分級辦法》
提醒對象:全校教職員工
主題面向簡介
昨天介紹了 2026 資安社群嘉年華,讓我們先認識資安社群不只有駭客與漏洞,也包含技術交流、實作練習與人才培育。今天把焦點拉到活動現場一個很有意思的互動:紅隊與藍隊的攻防思考。
在資安領域裡,紅隊通常站在攻擊端,會模擬真實攻擊者可能採取的方法,嘗試找出系統、帳號、權限或設定上的弱點;藍隊則站在防禦端,負責監控異常、阻擋攻擊、分析事件,以及後續的處理與恢復。
ISC2 Taipei Chapter 在今年資安社群嘉年華中,就透過「資安紅藍隊桌遊」讓參與者換不同角色思考。這種角色交換的方式,可以幫助參與者理解攻擊者可能怎麼下手,也能進一步思考防禦端要如何發現與處理。
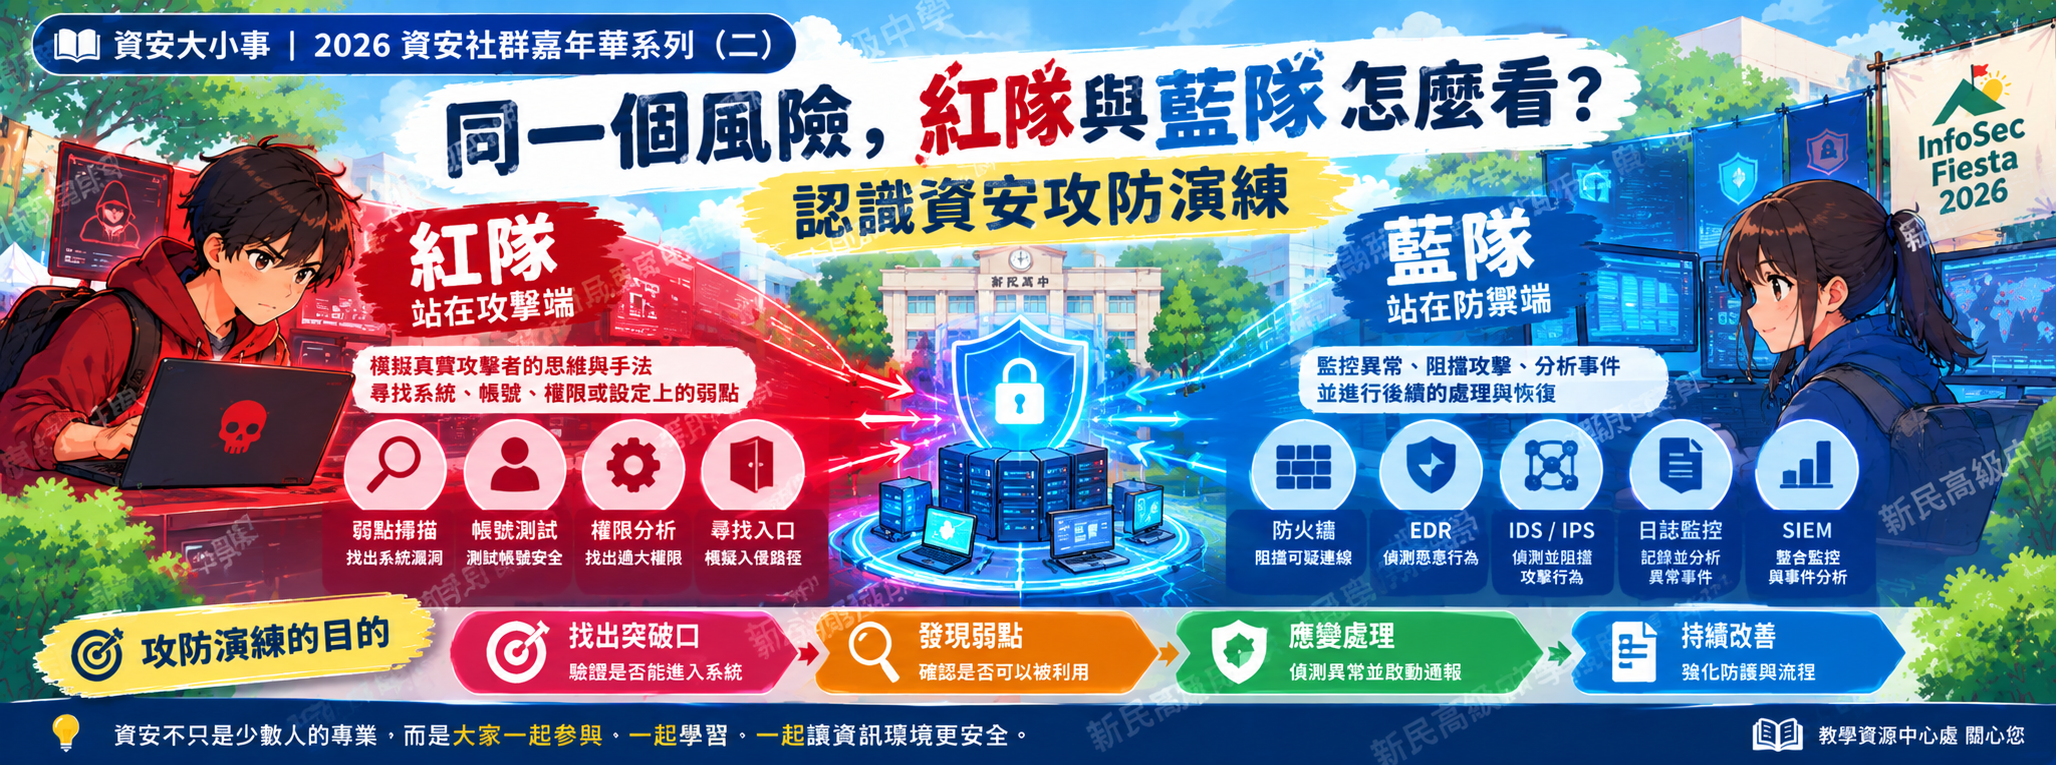
攻擊端想辦法突破,防禦端想辦法發現與阻擋
在紅藍隊演練中,紅隊會利用各種方法與工具,嘗試找出系統、帳號、權限或設定上的弱點,再模擬真實攻擊者可能採取的入侵方式。這些工具可能用來掃描弱點、測試帳號安全、分析系統或尋找可以被利用的入口。
藍隊則站在防禦端,利用防火牆、EDR、IDS/IPS、日誌監控、SIEM 等設備或系統,去發現異常行為、阻擋攻擊,並判斷事件是否正在擴大。
但紅藍隊真正比的,不只是「誰的工具比較強」。紅隊要驗證的是防線有沒有破口,藍隊要驗證的是這些攻擊能不能被看見、被阻止,以及發生問題後能不能快速處理與恢復。
紅隊不是只會「攻擊」
「紅隊」這個名稱很容易讓人直覺聯想到駭客,但紅隊真正的價值,不是單純把系統弄壞,而是站在攻擊者角度,幫組織提早找出弱點。
紅隊在進行測試時,會試著思考:如果真的有人想突破這個系統,最可能先從哪裡下手?可能是帳號密碼太容易猜、權限配置過大、系統沒有及時更新,也可能是某些對外服務或設定留下了不該存在的入口。
除了系統本身,紅隊也會關注人與流程。例如,同仁收到可疑郵件時會不會誤點?重要帳號是否有多因素驗證?管理者帳號是不是長期開著高權限?有些問題不是單純的技術漏洞,而是日常操作與管理習慣累積出來的風險。
所以紅隊測試真正想知道的,不只是「能不能進去」,還包括「從哪裡進去最容易」、「一旦進去之後能走多遠」,以及組織原本的防護到底能不能發現這些行為。
這類攻防演練通常會在事先規劃好的範圍、時間與規則下進行,而不是任意對系統發動攻擊。重點是透過模擬,讓組織在真正的攻擊者出現之前,先看到自己的弱點。
藍隊也不是只負責「防禦」
如果紅隊的任務是找出突破口,那藍隊的工作就不只是防禦。
真正的藍隊工作包括:有沒有及時發現異常、能不能判斷發生了什麼、是否知道哪些系統或帳號受到影響,以及事件發生後能不能快速處理。
例如,系統突然出現大量異常登入,藍隊要判斷這是使用者操作錯誤,還是真的有人正在嘗試入侵;如果某台電腦出現不尋常連線,也要進一步確認是不是惡意程式、帳號遭到濫用,或其他系統正在受到影響。
所以藍隊真正的工作,通常會包含監控、偵測、分析、通報、隔離、處理與恢復。必要時還要回頭檢查紀錄,了解攻擊是怎麼發生的,以及下一次要怎麼改善。
有時候攻擊不一定能完全避免,所以防守能力也包括「多快發現、多快控制、多快恢復」。如果問題發生很久才被發現,即使最後成功處理,造成的影響也可能已經擴大。
這就是為什麼資安不只是裝防毒或防火牆。工具只是其中一部分,真正的防禦還需要有人能看懂警示、判斷風險、啟動通報與應變流程。
紅隊和藍隊真正要比的,不是誰輸誰贏
紅隊與藍隊放在一起時,很容易讓人以為是在比「誰攻得進去、誰守得住」。
但對組織來說,真正重要的其實不是勝負,而是從過程中找出問題。
如果紅隊成功突破,代表組織知道哪一個環節需要補強;如果藍隊能及時發現並阻止,也可以知道哪些防護機制真的有效。即使紅隊沒有成功,也可以進一步檢查是防護真的有效,還是測試範圍沒有碰到真正的弱點。
所以紅藍隊演練真正的目的,是把攻擊與防守放在同一個情境裡,看看組織的制度、工具、人員與流程能不能一起發揮作用。
公務機關及特定非公務機關的紅隊演練,重點不是把系統打垮
我國《資通安全責任等級分級辦法》將公務機關及特定非公務機關的資通安全責任等級,由高至低分為 A、B、C、D、E 五級,並分別透過附表規範不同責任等級應辦理的資安事項。現行辦法也分別訂有 A、B、C 級公務機關與特定非公務機關的應辦事項。
因此,資安檢測並不是只有發生事故之後才做。依機關的責任等級、系統重要性與相關規範,平時就需要透過不同方式檢查防護措施是否真的有效。紅隊演練則是其中一種更接近實際攻擊情境的驗證方式,國家資通安全研究院目前也提供「紅隊演練作業參考指引」,供相關單位規劃演練時參考。
在這類演練中,紅隊可能由受委託的資安專業團隊或廠商擔任,依事先約定的範圍、目標與規則,模擬真正攻擊者可能採取的方法。紅隊會尋找弱點,也可能在可控制的情況下進一步驗證弱點是否真的可以被利用。
但演練和真正的惡意攻擊有一個很大的差別:真正的攻擊者可能不在乎系統會不會壞掉、資料會不會遺失;正式演練則必須在授權範圍與風險控制下進行。
當測試已經足以證明某個弱點確實存在、可能被利用,也能判斷其可能造成的影響後,後續測試就必須依原先約定的範圍與規則進行,避免因為演練本身造成正式服務中斷、資料損毀或其他實際影響。
所以紅隊演練真正要驗證的,不只是「有沒有找到漏洞」,還包括攻擊行為發生時,藍隊的設備有沒有產生警示、人員有沒有發現異常、通報流程是否啟動,以及事件能不能及時被控制。
換句話說,紅隊不是為了證明「我可以把你打垮」,而是要確認:這條攻擊路徑是不是真的走得通,而現有的防線又能不能及時發現。

為什麼要把兩種角色放在一起?
如果只站在防守者角度,很容易習慣既有流程,覺得「我們一直都是這樣做,應該沒問題」。
但只要換成攻擊者角度,就會開始出現不同問題:如果我是攻擊者,我會挑哪一個帳號?哪一個入口最容易成功?哪一個小疏忽最值得利用?
反過來,站在藍隊角度,也會開始思考:如果對方真的這樣做,我們看得到嗎?警示會不會出現?誰會收到通知?有沒有人知道下一步該怎麼處理?
當攻擊與防守放在一起思考時,組織才比較容易知道自己的防護是不是真的有效,而不是只看「有沒有裝設備、有沒有訂規則」。
不一定要懂技術,也能學這種思考方式
紅隊與藍隊的概念,其實不只適用於資安工程師。
一般人在使用系統時,也可以稍微換個角度想。例如收到一封要求登入的郵件,不只問「這封信看起來像不像真的」,還可以想:「如果我是攻擊者,我會不會故意利用大家急著處理事情的心理?」
看到一個共用帳號,也不只問「大家用起來方不方便」,還可以想:「如果其中一個人密碼外洩,我們還知道是哪一個人操作的嗎?」
這種換位思考,本身就是一種資安能力。
大家怎麼做
遇到新的系統、流程或服務時,可以多問兩個方向的問題。
第一個是攻擊者角度:如果有人想利用這個流程,最可能從哪裡下手?
第二個是防守者角度:如果真的有人這樣做,我們看得到嗎?知道怎麼處理嗎?
不需要懂得寫攻擊程式,光是養成這種雙向思考,就能幫助自己更早發現不合理的地方,也更容易理解為什麼有些資安規則看起來麻煩,卻仍然有存在的必要。
提醒
資安不是只問「有沒有防護」,而是要同時理解「攻擊可能怎麼發生」以及「發生時能不能看見」。
紅隊利用各種方法與工具尋找突破口;藍隊利用防禦設備、監控系統與應變流程發現、阻擋並處理攻擊。
對公務機關及特定非公務機關來說,資安檢測與演練的目的也不是把系統打垮,而是透過事先規劃、受控的測試,找出防線可能存在的弱點,再確認組織是否具備偵測、判斷、通報與處理能力。
當攻擊與防守兩種角度都被看見,資安就不只是被動等待問題,而是可以透過檢測與演練提早發現風險、驗證防護,並持續改善。
引用連結
2026 資安社群嘉年華-官方活動頁面
https://ievents.iii.org.tw/EventS.aspx?id=3514&t=0
ISC2 Taipei Chapter
https://tw.linkedin.com/company/isc2taipei
國家資通安全研究院-共通規範/紅隊演練作業參考指引
https://www.nics.nat.gov.tw/cybersecurity_resources/reference_guide/Common_Standards/
數位發展部-資通安全責任等級分級辦法
https://law.moda.gov.tw/LawContent.aspx?id=FL089966