【校園資安週報|本週回顧】115/11/09–115/11/13 校園數位安全週報
來源: 資訊小組彙整本週每日資安新聞
提醒對象: 一般民眾、教職員工與學生
本週焦點
本週資安新聞涵蓋個人資料與帳戶安全、短時間 DDoS 攻擊、資料備份還原,以及 AI 財務應用可能帶來的資訊安全風險。
個人使用數位服務時,應留意敏感資料的提供範圍及帳戶授權;企業與組織則需要確認防護措施是否足以應對實際攻擊,並透過還原測試了解資料與系統的復原能力。
週三至週五的五篇「資安攻防演練系列」,進一步帶出資安健診、弱點掃描、滲透測試與政府資安攻防演練的差異。檢測結果除了協助辨識弱點,也能提供防護、監控、事件應變及後續改善的參考依據。
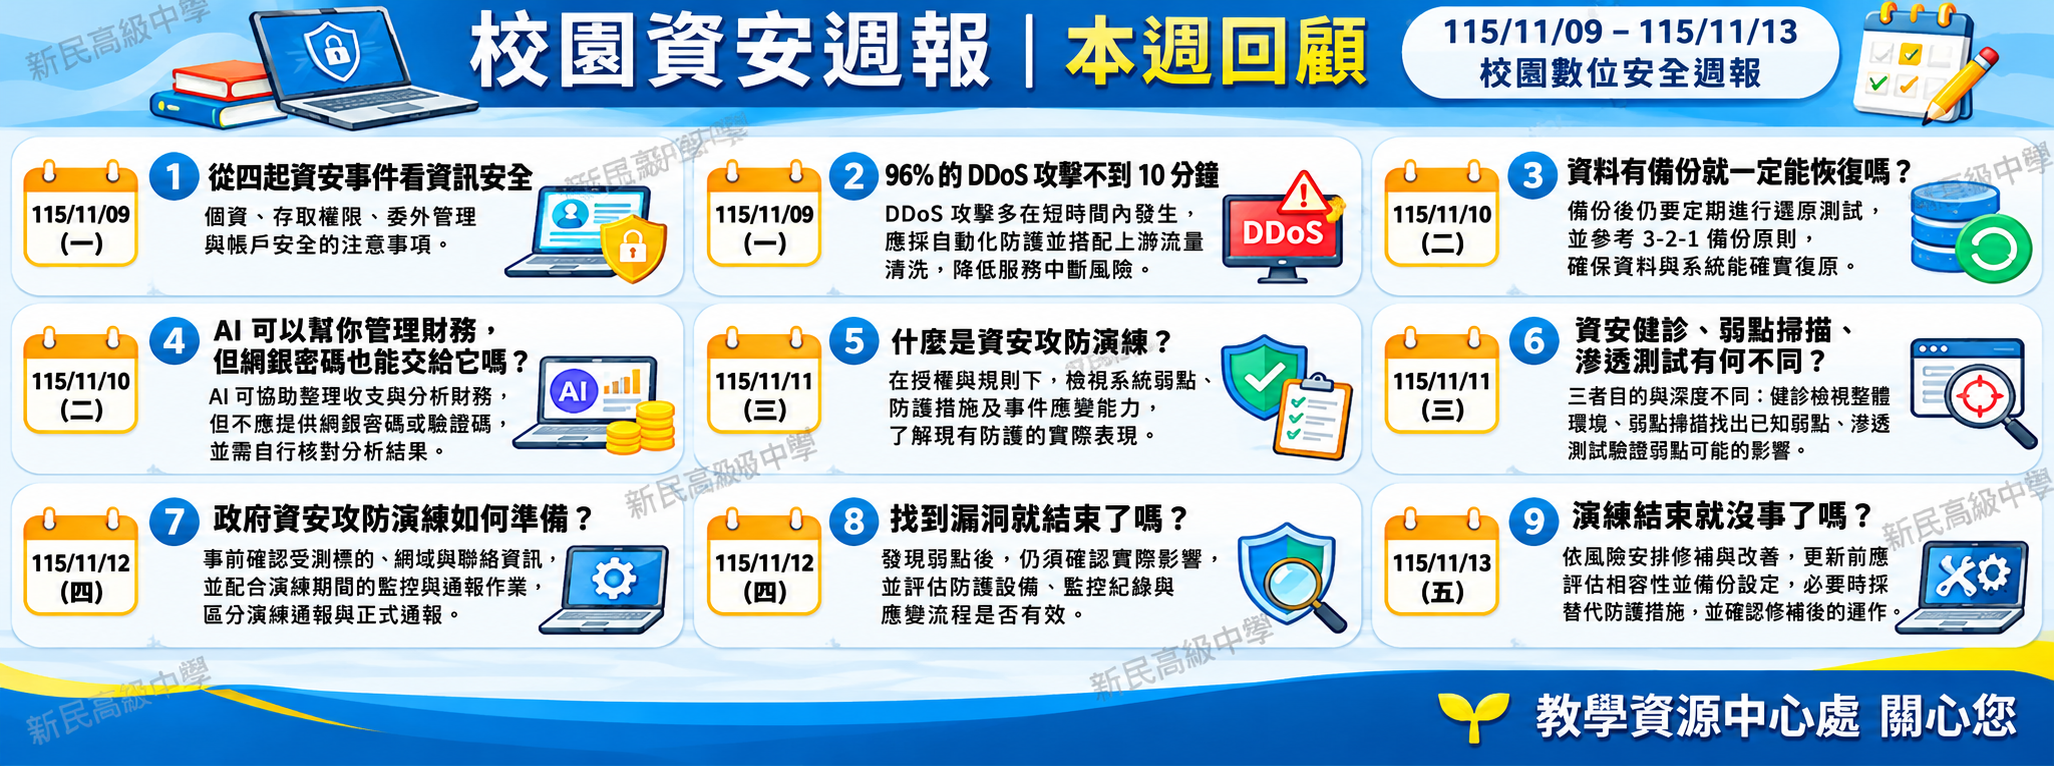
一、本週議題快覽
115/11/09(星期一)
【數位生活安全|生活安全】從四起資安事件看資訊安全:個資、存取權限、委外管理與帳戶安全
個人資料的安全與資料保存方式、存取權限及委外服務管理密切相關。即使使用的是正常營運的網站或服務,仍應注意資料可能因不當存取或其他資安事件受到影響。
個人應妥善保護帳戶與登入憑證,遇到可疑通知時透過官方管道查證;組織則應依實際業務需要控管資料存取權限,並明確管理委外服務與相關帳戶的安全責任。
【資安大小事|威脅趨勢】96% 的 DDoS 攻擊不到 10 分鐘,短時間攻擊正在改變資安防護方式
根據 Cloudflare 2026 年第三季的網路層 DDoS(分散式阻斷服務攻擊)觀測資料,96% 的攻擊持續時間不到 10 分鐘。大量異常流量可能在短時間內造成網站或網路服務無法正常使用,管理人員未必來得及透過人工方式處理。
單靠防火牆不一定能有效抵擋大量 DDoS 流量。對於需要維持服務可用性的網站與系統,應依風險評估適當採用自動化 DDoS 防護、上游流量清洗(在異常流量進入網站或組織網路前,先由上游服務過濾)等措施,降低服務中斷的可能影響。
115/11/10(星期二)
【資安小常識|系統安全】資料有備份就一定能恢復嗎?從備份走向還原驗證
備份成功不代表資料一定能夠正常還原。即使備份檔案存在,也可能因檔案損壞、資料不完整、設定問題或還原程序異常,導致系統無法啟動或資料無法使用。
重要資料應建立適當的備份機制,並定期透過還原測試確認可用性。一般使用者可參考 3-2-1 備份原則(保留三份資料、使用兩種不同儲存媒介,其中一份放在異地)。使用雲端同步服務時,也應了解同步與獨立備份的差異,避免誤刪檔案後才發現其他裝置上的資料也受到影響。
【數位生活安全|生活安全】AI 可以幫你管理財務,但網銀密碼也能交給它嗎?
AI 可以協助整理收支紀錄、規劃預算及分析財務資訊,但使用者不應為了方便而隨意提供網路銀行密碼、驗證碼或其他重要登入憑證。
將財務資料交由 AI 處理時,應盡量減少不必要的個人資訊揭露,並確認使用的服務是否可信。AI 產生的財務分析與建議也可能出現錯誤,涉及金額計算、交易紀錄或財務決策時,仍須自行核對。
115/11/11(星期三)
【資安大小事|資安攻防演練系列(一)】什麼是資安攻防演練?認識演練目的、方式與實際價值
資訊系統即使平時正常運作,也不代表能夠抵擋實際攻擊。資安攻防演練可在既定規則與授權範圍內,檢視系統弱點、防護措施及事件應變能力,協助受測機關了解現有防護的實際表現。
演練結果具有範圍與時間上的限制。沒有發現弱點,不代表系統永久安全;發現問題,也不代表所有防護措施都失效。應依實際測試結果與紀錄進行評估。
【資安大小事|資安攻防演練系列(二)】資安健診、弱點掃描、滲透測試有什麼不同?
資安健診、弱點掃描及滲透測試具有不同的檢查目的,不能完全互相取代。
資安健診可協助檢視資訊環境、網路架構與安全設定;弱點掃描主要辨識主機、電腦及網站等系統中的已知或疑似弱點;滲透測試則是在取得授權後,模擬攻擊方式驗證弱點能否被利用,以及可能造成的影響。
組織應依系統的重要性、風險及檢測需求選擇適當方式,不能只因完成其中一項檢測,就認為所有安全問題都已排除。
115/11/12(星期四)
【資安大小事|資安攻防演練系列(三)】政府資安攻防演練如何準備?認識受測機關的配合事項
受測機關在資安攻防演練前,應依主辦單位要求確認受測標的、網域、IP 位址及必要聯絡資訊,並確保相關維護人員了解演練期間的配合作業。
演練進行時,既有防護與監控措施仍應依規定運作,以便觀察系統的實際反應。若發現異常,應依演練要求及機關既定程序處理,同時區分演練通報與真實資安事件的正式通報,避免混淆。
【資安大小事|資安攻防演練系列(四)】找到漏洞就結束了嗎?從弱點驗證看防護與應變能力
資安檢測發現弱點後,仍須確認其實際影響;防護設備成功阻擋攻擊時,也需要適當紀錄,才能了解防護措施是否有效。
弱點掃描可能出現誤判或遺漏,因此不能只依掃描數字評價整體安全。防火牆、入侵防禦系統與監控機制是否正常發揮作用,以及人員能否及時確認、通報及處理異常,都屬於安全能力的重要部分。
115/11/13(星期五)
【資安大小事|資安攻防演練系列(五)】演練結束就沒事了嗎?從缺失修補到持續改善
資安演練發現的弱點與缺失,應依風險程度、相關規範及權責分工安排後續處理。系統或設備更新前,應評估版本相容性及可能影響,並視需要先備份設定檔、準備回復計畫,避免修補過程造成其他服務異常。
若因設備限制或其他實際原因暫時無法更新,也應評估網路隔離、存取限制等替代防護措施,記錄未處理風險並持續追蹤。
完成修補後,還須確認系統功能、設定及必要的複測結果,確保改善措施符合原先預期。
二、本週重點整理
(一)個人資料與 AI 財務應用的安全提醒
使用網站、網路服務或 AI 工具時,應留意個人資料的提供範圍,避免將不必要的敏感資訊交給外部服務。
尤其涉及金融資料時,網銀密碼、驗證碼及其他登入憑證應妥善保管,不宜因工具提供便利功能,就輕易授予金融帳戶的操作權限。
AI 可以輔助財務整理與分析,但使用者仍須核對交易紀錄、計算結果及推估內容。便利性不應取代對資料安全與結果正確性的判斷。
(二)防護與備份需要確認實際效果
短時間 DDoS 攻擊可能在人工處理前就已影響服務,因此重要網站及系統需要依實際風險建立適當的自動化防護與應變措施。
備份工作同樣不能只確認是否成功執行。定期進行還原測試,才能及早發現資料損壞、檔案不完整或系統復原程序上的問題。
防護、備份與還原措施都有各自的適用範圍,應透過實際檢查確認其可用性。
(三)資安攻防演練需要完整的檢測與改善流程
資安攻防演練並非只為了尋找漏洞。系統弱點、防護設備、監控紀錄及人員應變能力,都可能影響演練的實際結果。
不同檢測方式各有用途,組織應依風險及需求選擇。測試結果也需要正確解讀,不能只用弱點數量判定安全程度。
對於已確認的缺失,應依權責安排修補、必要的複測及後續追蹤;暫時無法處理的問題,也需要有適當的替代措施與風險管理紀錄。
三、本週總結
本週九篇資安新聞涵蓋了個人資料保護、AI 財務應用、網路攻擊、備份還原與資安攻防演練,從日常使用習慣延伸至資訊系統的安全管理。
對一般使用者而言,應謹慎保管帳戶憑證、避免過度提供個人資訊,並定期檢查重要資料的備份情況。
對企業與組織而言,資安防護需要配合系統風險及業務需求,透過適當的檢測、演練與還原驗證,確認現有措施的實際效果。
資安管理也需要重視檢測後的改善工作,讓已發現的問題獲得適當處理,並留下可供後續查核的紀錄。
備份需要驗證還原,防護需要確認效果,演練發現的問題也需要持續改善。
定期檢查備份、確認防護效果,並追蹤已發現的問題,能讓日常資安管理更加確實。