【資安大小事|威脅趨勢】AI 正在改變資訊安全生態,我們的防禦能力跟得上嗎?
來源: 數位發展部資通安全署、Google Threat Intelligence Group、Google Mandiant、Microsoft Threat Intelligence、Anthropic、英國國家網路安全中心(NCSC)、金融監督管理委員會
提醒對象: 一般民眾、教職員工、學生,以及企業與組織資訊安全管理人員
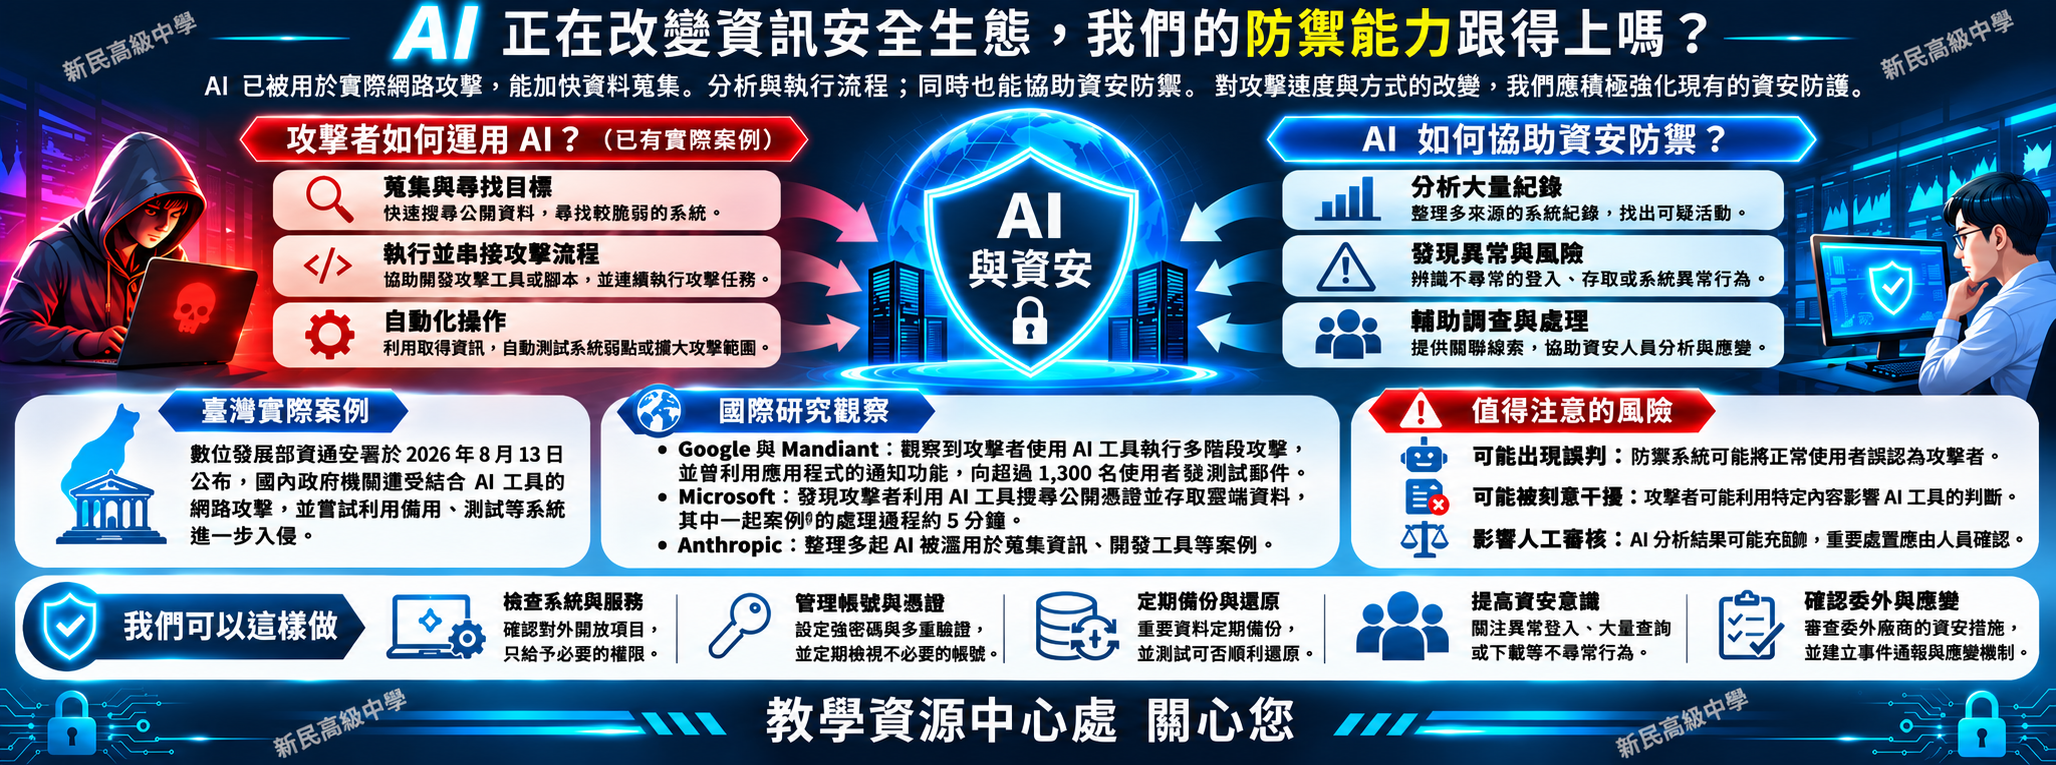
主題面向簡介
人工智慧(AI)已開始改變網路攻擊與資安防禦的方式。攻擊者可以利用 AI 加快資料蒐集、分析及部分攻擊程序,防禦者也能運用 AI 協助發現異常、分析威脅及處理大量安全資訊。從臺灣政府機關的實際攻擊事件,到國際科技公司的最新研究,都已出現 AI 被運用在網路攻擊中的案例。面對攻擊方式與速度的改變,既有的安全管理、異常監控及事件應變能力,也需要持續檢視。
人工智慧已廣泛應用於文件整理、資料分析、程式撰寫及其他日常工作。相同的技術也開始被用於網路攻擊與資安防禦,讓雙方處理資訊及執行工作的方式產生變化。
2026 年 8 月 13 日,數位發展部資通安全署公布一起針對政府機關的網路攻擊調查,指出境外駭客已結合 AI 工具執行部分攻擊工作,並嘗試利用備用及測試系統等容易被忽略的環境進一步入侵。
國際間也出現相關案例。Google、Mandiant 與微軟在近期研究中,陸續觀察到攻擊者利用 AI 尋找可用的帳號憑證、分析系統環境,以及協助執行多個連續的操作。
另一方面,AI 也被運用在資安防禦工作中,協助管理人員整理安全紀錄、發現不尋常的活動,並加快部分事件調查程序。
當部分攻擊工作能在更短時間內完成,防禦者是否能及時發現並處理異常?而當防禦工具開始使用 AI 協助判斷,又該如何避免錯誤處置影響正常服務?
AI 已經被用於實際網路攻擊,臺灣也有相關案例
AI 輔助網路攻擊已經出現在實際資安事件中,臺灣也有相關調查紀錄。
數位發展部資通安全署於 2026 年 8 月 13 日公布,國內資安監控單位在同年 7 月發現針對政府機關的異常攻擊,並啟動調查、預警及應變作業。
根據資安署說明,該次攻擊具有境外來源特徵,駭客結合 AI 工具與其他攻擊方式,嘗試利用備用、測試等次要系統進一步存取目標環境。
AI 能協助處理部分原本需要人工執行的工作,包括蒐集資訊、分析操作結果,以及銜接不同攻擊步驟,因此可能縮短攻擊準備與執行的時間。
Google Threat Intelligence Group(GTIG)於 2026 年 9 月公布的研究中,也記錄了一起攻擊者入侵雲端資源後,利用 AI 協助規劃、建立及執行大規模帳號憑證蒐集活動的案例,整個過程不到六小時。
同年 10 月,Google 與 Mandiant 進一步公布相關調查,指出部分攻擊者已使用能連續執行任務的 AI 工具,協助檢查系統環境、確認操作權限及進行後續操作。
這類工具可以根據前一步的執行結果,協助調整下一步工作,減少人員反覆操作所需的時間。
英國國家網路安全中心(NCSC)在 2026 年年度評估中指出,AI 已開始影響網路攻擊方式,並研判未來將進一步提高攻擊的速度、規模與效率。
目前各種 AI 攻擊工具的能力仍有差異,也不是所有網路攻擊都能完全自動完成。不過,已有實際案例顯示,AI 可以協助攻擊者加快部分工作流程。
當攻擊準備與執行的時間縮短,防禦者也需要確認現有的監控與應變方式,能否及時發現並處理異常。
AI 讓攻擊工作更快,也讓帳號與資料保護面臨新的挑戰
過去,攻擊者可能需要花費不少時間蒐集資料、尋找可用的帳號憑證,再逐步確認能夠存取哪些系統。
現在,AI 可以協助完成其中部分工作,並根據前一步的結果,繼續嘗試其他操作。
微軟威脅情報團隊於 2026 年 11 月 5 日公布的研究指出,已觀察到攻擊者使用 AI 工具,搜尋公開程式碼中的帳號憑證、應用程式密鑰及其他可用於存取服務的資訊。
微軟在其中一起調查案例中發現,攻擊者使用的 AI 工具,從搜尋公開程式碼中的帳號憑證,到利用取得的資訊從雲端金鑰保管服務擷取資料,過程約五分鐘。
這項案例顯示,當重要憑證不慎暴露時,攻擊者可能利用 AI 加快尋找及後續濫用的速度。不過,五分鐘是該次調查觀察到的時間,不能直接套用到其他攻擊事件。
Google 與 Mandiant 的研究也發現,部分自動化攻擊工具會利用已取得的帳號,繼續檢查系統權限、查詢資料及嘗試其他功能。
其中一項調查記錄,攻擊工具曾利用應用程式原有的通知功能,向超過 1,300 名內部使用者發送測試電子郵件。
這表示攻擊者即使沒有另外安裝惡意程式,仍可能利用取得的權限,操作系統原本提供的功能。
AI 服務開發業者也注意到這類技術可能遭到濫用。
Anthropic 於 2026 年 9 月公布的研究,整理了該公司調查到的 AI 惡意使用案例,包含利用 AI 協助蒐集資訊、開發工具及處理大量資料等情況。這些案例反映了其服務所面臨的濫用風險,但不能直接推論所有 AI 平臺均發生相同情形。
對學校與企業而言,重要的管理工作除了保護帳號密碼,也包括確認帳號能使用哪些功能、能接觸哪些資料,以及是否出現不符合平常使用情況的操作。
例如,某個帳號突然大量查詢或下載資料,或在短時間內使用平常很少接觸的管理功能,就值得進一步確認。
以上為說明日常監控的情境,並非指稱特定學校已發生相同事故。
帳號登入成功,不代表登入後的每一項操作都正常。適當限制權限、保護重要憑證及留意異常使用情況,都是降低風險的重要措施。
AI 也能協助資安防禦,讓異常更容易被發現
攻擊者可以利用 AI 處理大量資訊,資安人員同樣能運用這項技術協助防禦。
企業、學校及其他組織每天可能產生大量系統紀錄,包括帳號登入、資料存取、網路連線及安全設備警報。
如果完全依靠人工逐項檢查,不僅耗費時間,也可能因資料量太大,無法及時掌握重要異常。
AI 可以協助整理不同來源的紀錄、分析可能有關聯的活動,並提供資安人員進一步調查的線索。
例如,某個帳號從不常使用的地點登入,接著大量查詢資料,又嘗試使用管理功能。單獨查看其中一項紀錄,未必能立即判斷是否發生問題;如果將這些活動放在一起分析,就比較容易發現不尋常的情況。
部分資安產品也運用 AI 協助分析大量警報,讓管理人員優先確認可能造成較大影響的事件。
不過,自動偵測與自動阻擋並不一定需要 AI。傳統防火牆、帳號保護及安全監控設備,也能依照事先設定的規則發出警告或限制存取。
因此,在評估 AI 防禦工具時,應了解它實際提供哪些功能、需要哪些資料,以及是否有助於減少人工分析的時間。
數位發展部資通安全署在 2026 年 8 月公布政府機關遭受 AI 輔助攻擊的調查時,也說明已透過系統監控、預警、跨機關情資分享及應變作業,降低相關威脅。
面對 AI 攻擊,既有的監控、聯繫與事件處理機制仍然重要。
防禦工具可以協助發現問題,但警報是否有人確認、事件是否及時處理,仍會影響實際防護效果。
AI 防禦也可能判斷錯誤,不能忽略對正常工作的影響
AI 可以協助分析異常活動,但它提供的判斷不一定完全正確。
假設某個組織使用 AI 協助分析帳號登入情況,當系統發現不尋常的登入位置或操作行為時,可能將帳號列為高風險,並依事先設定的規則限制使用。
如果判斷正確,這樣的措施可能有助於阻止未經授權的存取。
但如果系統把正常使用者誤認為攻擊者,也可能造成帳號被錯誤封鎖,影響正常工作。
在學校環境中,可能影響教師登入教學平臺、行政人員處理校務,或其他重要系統的使用。
以上為說明自動化防禦風險的假設情境,並非特定學校或企業的實際事故。
另一方面,如果 AI 沒有辨識出真正的攻擊,也可能讓管理人員錯過重要警訊,延誤處理時間。
AI 工具本身也需要注意資訊來源是否可信。
Google 在 2026 年 9 月公布的研究中,曾觀察到攻擊者試圖利用帶有惡意指示的內容,干擾 AI 程式助理及安全檢查工具的運作。
當 AI 需要讀取外部文件、程式或其他資料時,不能讓不可信的內容直接決定重要操作,尤其是涉及帳號權限、系統設定或敏感資料的處置。
對組織而言,可以依照操作風險設定不同的處理方式。
影響有限、容易恢復且已事先授權的防護措施,可以依既定規則自動執行;如果涉及重要帳號、敏感資料或可能造成服務中斷的操作,則應安排必要的人員確認、保留操作紀錄,並建立回復程序。
AI 防禦除了需要及時發現攻擊,也應確認自動化處置是否適當,以及發生錯誤時能否恢復正常服務。
AI 正在改變資安工作,人工判斷與審核仍然重要
AI 已經可以協助整理系統紀錄、分析異常、撰寫初步報告,以及提供可能的處置建議。
但 AI 提供的內容仍可能不完整、不正確,或不符合實際環境。
例如,AI 可能因為缺少部分紀錄,而對資安事件的發生原因提出不正確的判斷。如果管理人員直接依照這項結論採取措施,可能無法解決問題,甚至影響正常服務。
因此,資安人員在使用 AI 協助分析事件時,仍應核對相關紀錄、確認事實及評估建議措施是否適用。
這項原則也適用於一般行政工作。
不論是 AI 協助產出的文件、程式、報告或其他重要資料,都應依照實際用途,進行必要的判斷、查證及修改。
AI 產出 → 人工判斷 → 資料查證 → 審核修改 → 確認無誤 → 正式使用或送出。
對於事先授權、經過驗證且風險較低的自動化作業,可以依既定規則執行,並透過操作紀錄與定期檢查確認結果。
如果涉及重大決策、敏感資料或重要系統變更,則應保留相應的人員審核程序。
另外,組織在評估 AI 防禦工具時,不應只看產品是否具備 AI 功能,而應確認工具能否真正改善現有工作。
例如,系統雖然能快速產生大量警報,但如果其中有許多誤判,仍會增加管理人員的工作負擔;如果警報發出後沒有明確的處理人員及流程,也可能無法及時阻止事件擴大。
因此,可以透過異常發現時間、事件確認與處理速度、誤判情況及實際處置結果,了解工具是否真正發揮效果。
AI 可以協助提高工作效率,但重要資訊是否正確、處置方式是否適當,以及實際執行的責任,仍須由相關人員與組織依權責負責。
面對 AI 加速的網路攻擊,日常防禦應該如何調整?
AI 已經被運用在部分實際網路攻擊中,學校、企業及其他組織需要留意攻擊速度與方式的改變。
但提升防禦能力,不一定要立即購買 AI 資安產品。
數位發展部資通安全署於 2026 年 10 月 21 日提出企業資安防護建議時,提醒各界即使 AI 改變了部分網路攻擊方式,帳號管理、系統維護、資料保護及事件應變等基本措施仍然重要。
近期金管會也提出金融業資安防護方向,其中涉及的系統安全、重要資料保護、異常監控及防禦性 AI 等觀念,可供其他組織依自身需求參考。
企業、學校及其他組織可以從以下方面著手:
-
檢查對外開放的系統與服務: 定期確認網站、遠端連線及管理功能是否仍有使用需求。不需要對外開放的服務應關閉或限制存取,並依風險安排系統更新。
-
做好帳號、權限與憑證管理: 重要系統應依業務需求分配權限,採取適當的身分驗證措施,避免將帳號密碼、系統密鑰及其他重要憑證放在公開位置。發現憑證可能外洩時,應依風險及時停用或更換。
-
留意不尋常的系統操作: 除了注意異常登入,也應關注大量資料查詢、異常下載、突然增加的權限及其他不符合平常使用情況的活動。必要時可運用監控工具或 AI 協助分析警報,但重要處置仍須有適當的確認與回復機制。
-
確認委外廠商的維護與通報責任: 掌握重要系統及雲端服務的維護窗口,發現異常時能及時聯繫,並確認雙方對資料保護及事件處理的責任。
-
定期確認備份與還原能力: 重要資料除了需要備份,也應依需求進行還原測試,並確認系統發生問題時的通報、替代作業及復原方式。
-
追蹤問題並確認改善成果: 發現異常或完成安全調整後,應確認問題是否已處理,保留必要紀錄,並定期檢查相關措施是否持續有效。
一般民眾、教職員工及學生也應注意:
-
留意可疑訊息: AI 可能被用來製作更自然的詐騙內容。收到要求付款、提供個資或登入帳號的訊息時,應透過可信管道確認。
-
保護個人帳號: 不同服務避免共用密碼,依服務支援情況啟用多因子驗證,並注意異常登入通知。
-
使用 AI 仍要自行確認: 對於 AI 提供的資料、分析或建議,尤其涉及金錢、重要文件、個資及帳號權限時,應確認內容正確後再使用。
不同組織的系統環境、人力與經費條件有所差異,可以依照重要性與實際風險,逐步改善現有防護。
對資源有限的單位而言,先做好帳號管理、資料保護、異常監控及事件應變,也能改善資安防護能力。
平日落實安全管理,並確認異常發生後能否及時處理,是面對 AI 攻擊時不可忽略的防護工作。
結語:AI 已經改變資安生態,我們能否跟上變化?
數位發展部資通安全署公布的臺灣實際案例,以及 Google、Mandiant、微軟等機構的研究,都已記錄部分攻擊者運用 AI 協助網路攻擊的情況。
AI 可以協助攻擊者蒐集資訊、尋找可用的帳號憑證及執行部分操作,讓部分攻擊工作在更短時間內完成。
在防禦方面,AI 也能協助資安人員整理大量紀錄、分析異常活動,減少部分工作所需的時間。
對於學校、企業及其他組織,攻擊速度的改變可能壓縮發現問題與處理事件的時間,因此需要持續檢查現有監控、通報及應變機制是否有效。
即使尚未使用 AI 防禦工具,帳號管理、系統維護、資料保護及事件應變等基本工作仍然不可忽略。
已經使用 AI 工具的組織,則應了解工具的能力與限制,確認其分析結果是否可靠,並依操作風險安排適當的人員監督。
AI 已經成為網路攻擊與資安防禦的一部分。面對攻擊方式的改變,學校、企業及一般使用者都需要持續做好日常防護,並適當運用新的技術。資安防禦能否發揮效果,仍取決於異常是否及時發現、問題是否正確處理,以及相關措施是否持續落實。
引用連結
數位發展部資通安全署|境外駭客發動 AI Agent 攻擊政府機關,數發部啟動應變聯防強化資安防線(2026/08/13)
數位發展部資通安全署|新型態 AI 攻擊來襲!資安署提出企業防護策略與行動(2026/10/21)
數位發展部資通安全署|因應國際 AI 網攻威脅,呼籲企業強化防禦、通知及個資保護(2026/11/11)
Anthropic|Countering misuse of AI: September 2026(2026/09)
英國國家網路安全中心(NCSC)|Annual Review 2026:The Impact of AI on Cyber Threat(2026/11/03)