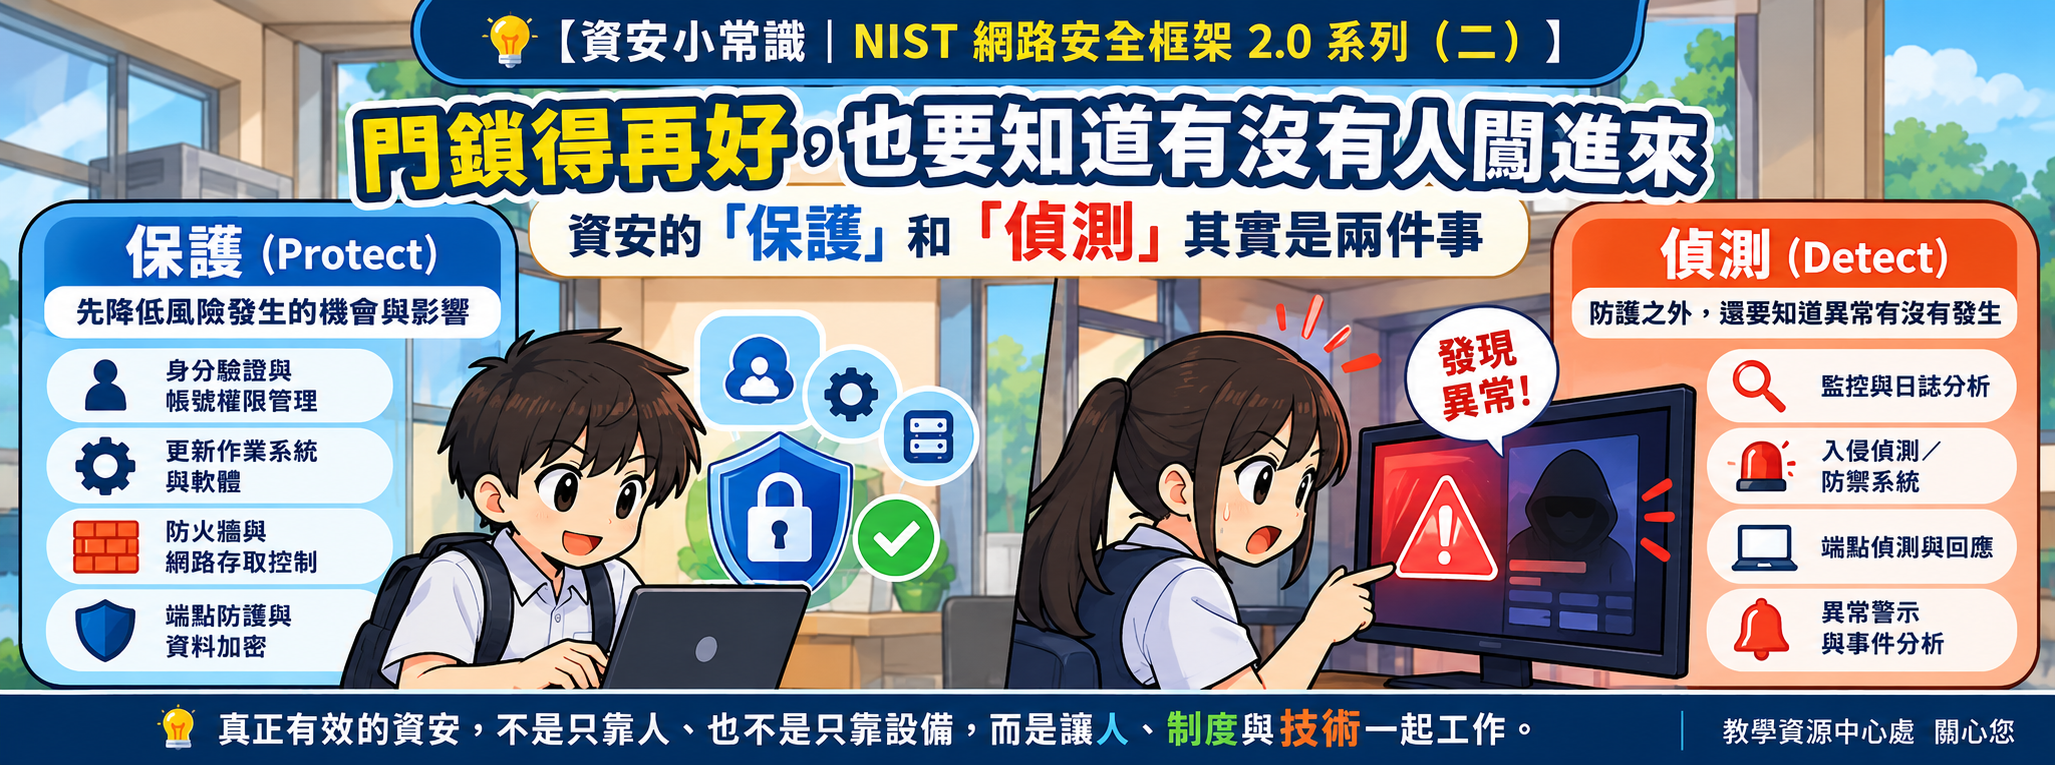
【資安小常識|NIST 網路安全框架 2.0 系列(二)】 門鎖得再好,也要知道有沒有人闖進來:資安的「保護」和「偵測」其實是兩件事
來源:美國國家標準暨技術研究院(NIST)
提醒對象:一般民眾、教職員工與學生
門鎖上了,就代表一定安全嗎?
家裡裝了好門鎖,可以降低陌生人闖入的機會;但如果真的有人設法進來,我們還需要知道「有人進來了」。
數位世界其實也一樣。
設定多因素驗證、限制帳號權限、更新作業系統與軟體,都是重要的安全措施;但做好這些事情,不代表異常事件就永遠不會發生。如果帳號突然出現陌生登入、設備持續發生異常,或系統出現和平常不同的活動,我們還需要有能力及早發現。
這正是 NIST 網路安全框架 2.0 中兩個不同但彼此互補的功能:
保護(Protect)與偵測(Detect)。
保護(Protect):先降低風險發生的機會與影響
NIST 對「保護」的核心概念,是使用適當的防護措施來管理資安風險。實際作法包括身分與權限管理、多因素驗證、軟體與作業系統更新、資料保護、資安教育訓練,以及維持資訊系統與技術環境的安全。
對企業、學校或其他組織來說,保護不能只靠使用者自己小心,也不能只靠管理制度。除了帳號權限、教育訓練與政策之外,還需要適合環境的設備與軟體,例如防火牆、端點防護、網路存取控制、身分驗證、資料加密與其他安全機制,共同降低攻擊進入或擴大的風險。
好的制度需要技術落實,好的設備也需要正確設定與管理,兩者缺一不可。
對一般家庭與個人來說,概念其實沒有那麼遙遠。替重要帳號開啟多因素驗證、讓手機與電腦保持更新、使用裝置內建的安全功能,以及不要讓所有帳號共用同一組密碼,都是在增加一道又一道防護。
保護的目的,不是保證「永遠不會出事」,而是盡可能降低風險與可能造成的影響。
偵測(Detect):防護之外,還要知道異常有沒有發生
這也是今天最重要的新觀念之一。
NIST 對「偵測」的核心概念,是找出並分析可能的資安攻擊、異常活動與入侵跡象。它關注的不只是「有沒有做安全措施」,還包括能不能從大量活動中及時發現和平常不同的狀況。
例如多次登入失敗、防毒或端點安全軟體發出警示、網路流量出現異常、服務突然無法使用,或設備出現不尋常行為,都可能是需要進一步確認的訊號。
也就是說:
裝了門鎖,是保護;發現門被打開或警報響了,是偵測。
兩者不能互相取代。
對企業與學校:資安偵測也需要設備、軟體與監控工具
企業或學校每天可能產生大量登入、設備、伺服器與網路活動紀錄,不可能全部只靠人逐筆查看。
因此,偵測通常也需要設備與軟體協助。
例如防火牆與網路安全設備可以留下連線與阻擋紀錄;入侵偵測/防禦系統可以協助發現可疑網路活動;端點偵測與回應工具可以監控電腦與伺服器上的異常行為;日誌管理或集中監控平台則能把不同設備與系統的紀錄集中整理,協助找出值得注意的事件。
這些工具的作用,是在大量資料中協助發現:
「這裡可能不太正常。」
但工具發出警示之後,仍然需要人員結合實際情況分析,判斷到底是正常操作、系統誤判,還是真的發生資安事件。
所以真正完整的偵測不是:
「裝了監控軟體就完成。」
而是:
設備與軟體協助找異常,人員負責理解異常代表什麼。
有系統紀錄,不代表一定能偵測到資安異常
很多系統本來就會留下登入、操作或設備活動紀錄,但「有紀錄」本身並不等於具備完整的偵測能力。
如果紀錄只是一直累積,卻沒有人查看,也沒有工具協助整理與警示,那麼真正發生異常時,問題仍可能被埋在大量正常資料裡。
所以組織真正需要思考的是:
目前有哪些設備與軟體在協助監控?哪些異常會發出警示?警示出現之後,又由誰判斷與處理?
這也正是「偵測」和單純保存紀錄最大的差別。
對家庭與個人:你其實也有自己的「警報器」
一般人不需要架設企業等級的監控系統,但現在很多日常服務與裝置本身,就已經提供簡單的偵測能力。
例如電子郵件或社群帳號出現陌生裝置登入通知、手機收到自己沒有要求的驗證訊息、系統安全軟體跳出惡意程式警示,或重要帳號的活動紀錄出現不認識的位置與裝置,這些都值得進一步確認。
這些通知真正的價值,不只是「多一則訊息」,而是在提醒:
原本建立的防護,可能正在被嘗試突破。
因此收到異常登入或安全警示時,不要只是把通知滑掉;偶爾查看重要帳號的登入裝置與活動紀錄,也是一種很生活化的偵測習慣。
保護和偵測,都不能只靠人,也不能只靠設備
門鎖本身是設備,警報器也是設備;但設備要正確安裝、設定與維護,人也必須知道警報響起時該怎麼處理。
數位資安也是相同的道理。
保護需要人員、制度與技術共同建立防線;偵測也需要設備與軟體協助發現異常,再由人員分析判斷。
如果只有人員提高警覺,卻缺乏適當設備與軟體,很多風險可能根本看不到;反過來,如果買了很多設備,卻沒有人管理、調整與處理警示,同樣很難發揮真正效果。
所以真正完整的資安,不是「靠人」或「靠設備」二選一,而是:
人、制度與技術彼此配合。
真正完整的資安,不是只把門鎖得更厚
很多人談到資安,第一個反應仍然是「再多加一道防護」。
但 NIST 把「保護」與「偵測」分成兩個不同功能,本身就提醒我們一件很重要的事情:
預防與發現,是兩種不同能力。
所以真正值得問的,不只是:
「我有沒有做好保護?」
還要多問一句:
「如果保護真的被突破,我多久會知道?」
這個問題,正是從「保護」走向「偵測」的重要一步。
提醒
多因素驗證、權限管理、更新修補、防火牆、端點防護與資料保護,都在協助降低風險;登入警示、入侵偵測、端點監控、日誌分析與其他監控工具,則是在協助我們及早發現可能已經發生的異常。
保護,是盡量降低事件發生的機會與影響;偵測,是事件可能發生時不要毫無察覺。
而這兩件事情,都不是只靠人,也不是只靠設備。
真正有效的資安,是讓人、制度與設備一起工作。
下一篇,我們會繼續往後看:如果真的確認發生資安事件,接下來該做什麼?
那就會進入 NIST 網路安全框架 2.0 的另外兩個核心功能:
回應(Respond)與復原(Recover)。
引用連結
美國國家標準暨技術研究院(NIST)
The NIST Cybersecurity Framework (CSF) 2.0
https://www.nist.gov/publications/nist-cybersecurity-framework-csf-20
NIST
NIST Cybersecurity Framework 2.0: Small Business Quick-Start Guide
https://www.nist.gov/publications/nist-cybersecurity-framework-20-small-business-quick-start-guide
NIST
NIST Cybersecurity Framework 2.0 for Small Business
https://www.nist.gov/itl/smallbusinesscyber/nist-cybersecurity-framework-0