【資安小常識|網路安全】企業設備為什麼不能全部彼此互通?從 IT、OT 認識「網路分段」
來源:美國國家標準暨技術研究院(NIST)、美國網路安全暨基礎設施安全局(CISA)
提醒對象:一般民眾、教職員工與學生
主題面向簡介
一間企業裡可能同時有辦公室電腦、伺服器、生產設備、門禁系統、監控攝影系統、空調控制設備及其他不同用途的設備。這些設備有些需要對外連線,有些只在企業內部網路中運作,但只要彼此存在網路連線,就會牽涉到網路安全。
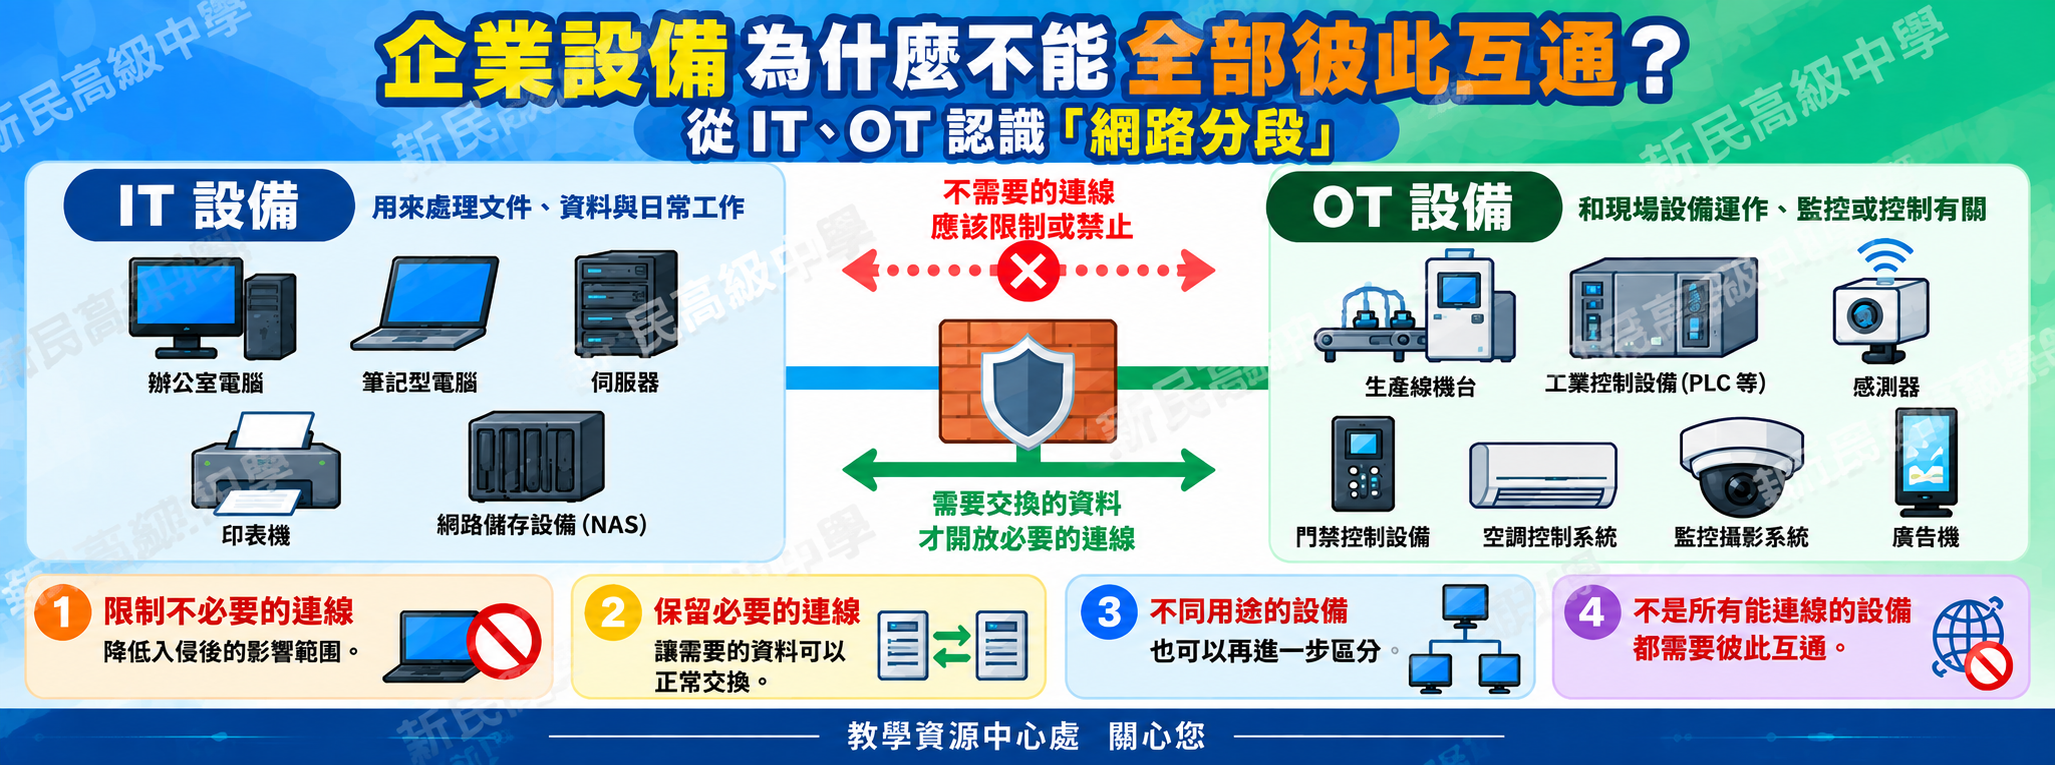
在企業網路安全中,有一個重要觀念叫做網路分段(Network Segmentation)。簡單來說,就是依設備的用途、重要性與實際通訊需求,把網路劃分成不同區域,再限制區域之間不必要的連線。NIST 在 OT 安全指引中,也將網路分段與隔離列為防禦縱深架構的一部分。
不是所有能連線的設備,都需要彼此互通。
IT 和 OT,實際上是哪些設備?
企業裡的 IT 設備,其實就是我們工作時很常接觸的資訊設備,例如**辦公室電腦、筆記型電腦、伺服器、印表機、網路儲存設備(NAS)**等,主要用來處理文件、資料、系統與日常工作。
而 OT 設備,則是和現場設備運作、監控或控制有關的設備與系統,例如生產線機台、工業控制設備、感測器、門禁控制設備、空調控制系統、監控攝影系統、廣告機等。這些設備有些會連上企業網路,有些可能只在自己的內部網路中運作;即使沒有對外連上 Internet,只要本身是用來監控、控制或管理實體設備與環境,仍屬於 OT 的範圍。
真正和今天主題有關的是:當 IT 與 OT 之間,或不同用途的設備之間存在網路連線時,不代表所有設備都應該彼此自由互通。
為什麼不能把所有設備都放在可以自由互通的網路?
如果企業網路缺少適當的區隔,一部電腦或一個系統遭到入侵後,攻擊者可能比較容易繼續尋找其他可以連線的設備,讓原本局部的資安事件向其他系統擴大。
CISA 建議組織利用實體或邏輯方式進行網路分段,並維持 IT 與 OT 之間的適當區隔,原因之一就是網路分段可以協助限制入侵造成的影響,也能降低攻擊者在網路中進一步橫向移動的機會。
因此,網路分段真正要解決的問題並不是「設備能不能上網」,而是:
一個區域出了問題,有沒有必要讓風險一路影響到其他區域?
網路分段,不等於完全不能互相連線
談到「分段」,很容易讓人誤以為不同區域之間完全不能交換資料,其實並不是這樣。
NIST 指出,組織可以依設備的位置或功能建立不同網路區段,再根據實際需要的資料流,決定哪些通訊是必要的。也就是說,必要的連線仍然可以存在,只是不同區段之間不應毫無限制地全部互通。
例如某些 OT 系統可能需要把設備狀態傳給企業資訊系統,辦公系統也可能需要讀取部分營運資料,但這不代表辦公室裡每一台電腦,都需要直接連到所有生產設備、監控設備或門禁系統。
需要交換資料,和需要讓整個網路彼此完全開放,是兩件不同的事。
同樣都是 IT 或 OT,也不代表全部都要互通
網路安全的考量也不只是簡單分成「IT 一區、OT 一區」。
即使同樣都是 IT 設備,一般辦公電腦與重要伺服器之間,也不一定需要完全互通;同樣都是 OT 設備,不同產線、不同控制系統、監控攝影系統或門禁設備之間,也可能依用途與實際營運需求進一步區分。
真正需要考慮的是:哪些設備真的有工作上的連線需求,哪些沒有必要直接互通。
VLAN 是一種方法,但不是今天真正要記住的重點
實務上,企業可以利用不同交換器,或使用 **VLAN(Virtual Local Area Network,虛擬區域網路)**等方式建立不同網路區段。NIST 也將 VLAN 列為網路分段常見的邏輯實作方式之一。
但一般使用者不需要知道 VLAN 怎麼設定,也不需要學習複雜的網路架構。真正值得理解的是背後的原因:
企業不是把所有設備接上網路就完成了,而是還要思考「誰真的需要和誰連線」。
網路分段不是為了把網路弄得更複雜,而是希望只保留工作真正需要的連線,減少不必要的互通。
大家怎麼做?
一般使用者不需要自己規劃企業網路,但可以理解為什麼工作環境中有些設備彼此無法直接連線、某些系統只能從特定網路使用,或不同設備明明都在同一家公司,卻不能直接互相存取。
這些限制不一定代表「網路不好用」,而可能正是網路安全設計的一部分。對使用者來說,最重要的是不要自行想辦法繞過這些限制,也不要因為「這兩台設備都在公司裡」就認為它們理所當然應該互通。
提醒
企業裡的 IT、OT 與其他設備,都可能需要透過網路交換資料,但**「需要連線」和「需要彼此完全互通」是兩回事。**
網路分段真正要保護的,是不同用途設備之間應有的安全界線。保留必要的連線、限制不必要的互通,可以降低某一台設備或某一個區域發生資安事件後,風險繼續影響其他系統的機會。
不是所有能連線的設備,都需要彼此互通。
引用連結
美國國家標準暨技術研究院(NIST)|Guide to Operational Technology (OT) Security — NIST SP 800-82 Rev.3
https://csrc.nist.gov/pubs/sp/800/82/r3/final
美國網路安全暨基礎設施安全局(CISA)|#StopRansomware Guide
https://www.cisa.gov/stopransomware/ransomware-guide
美國網路安全暨基礎設施安全局(CISA)|Understanding and Mitigating Cyber Threats to Critical Infrastructure
https://www.cisa.gov/news-events/alerts/2022/01/11/understanding-and-mitigating-russian-state-sponsored-cyber-threats-us-critical-infrastructure