【資安大小事|威脅趨勢】勒索軟體的新入口不是漏洞?近八成攻擊先鎖定帳號與身分
【資安大小事|威脅趨勢】勒索軟體的新入口不是漏洞?近八成攻擊先鎖定帳號與身分
作者:教學資源中心處
發布日期:115年10月22日
來源:Sophos《The State of Ransomware 2026》、Microsoft《Digital Defense Report 2025》、Verizon《2026 Data Breach Investigations Report》、CISA 備份安全指引
提醒對象:全校教職員工
主題面向簡介
提到勒索軟體,很多人第一個想到的可能是攻擊者找到系統漏洞,突破防火牆或入侵伺服器,再把資料加密。但近年的大型資安調查顯示,勒索軟體攻擊的入口已經不只集中在系統漏洞,帳號、密碼與身分驗證也成為攻擊者非常重要的目標。
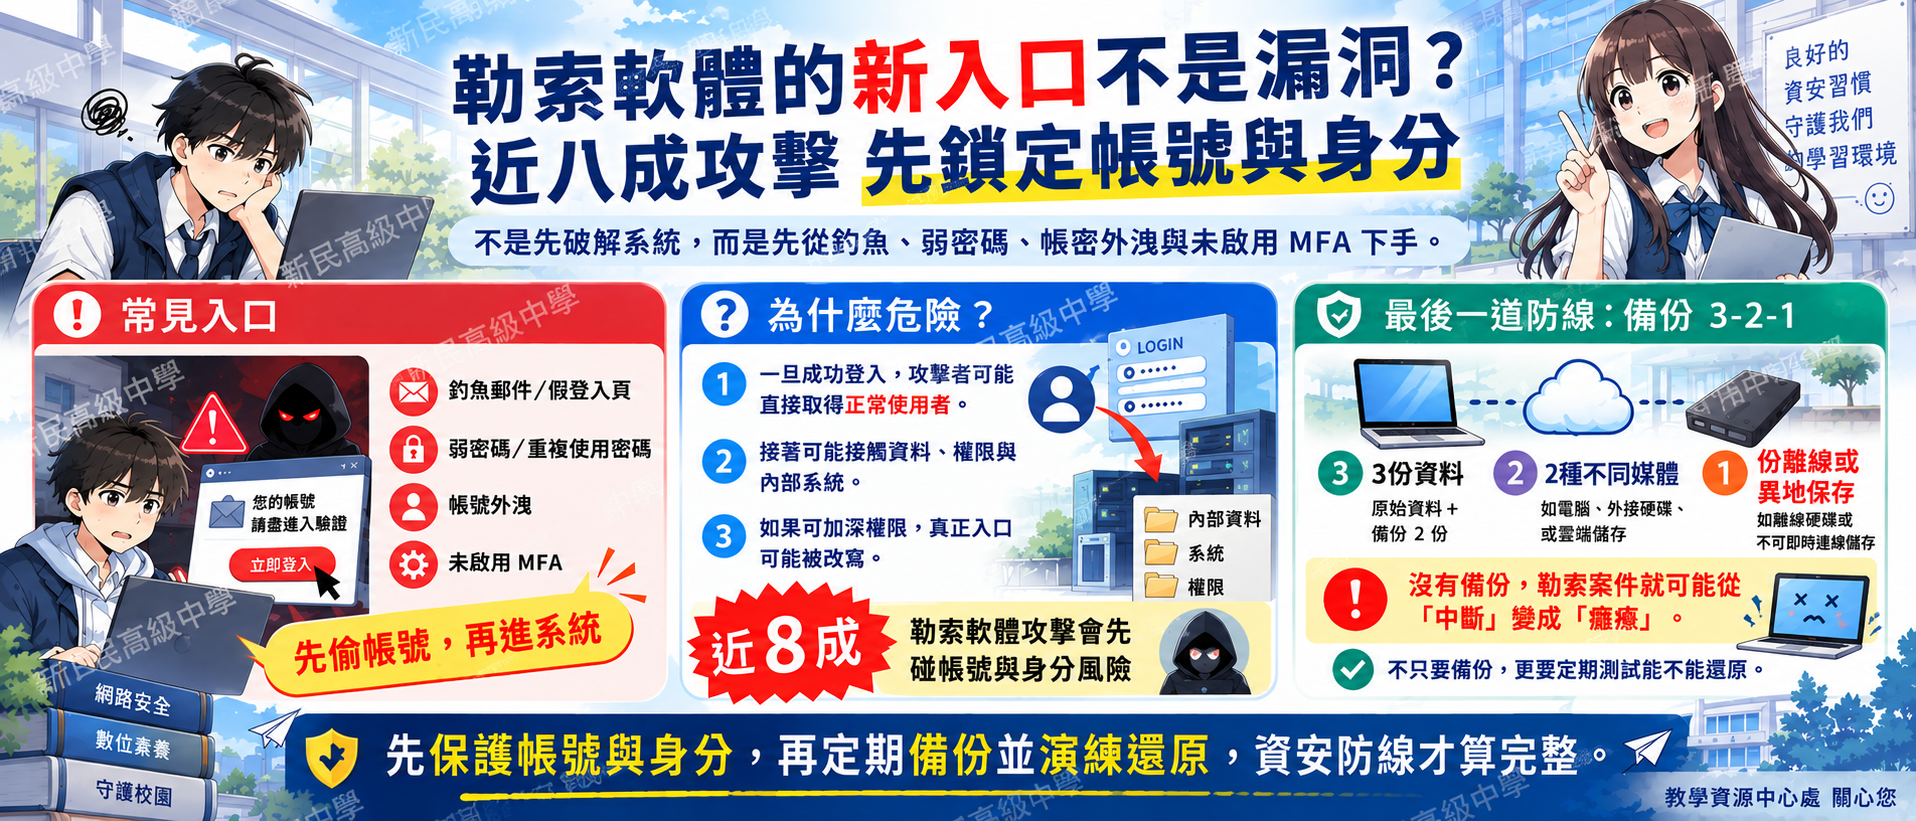
Sophos《The State of Ransomware 2026》調查指出,79% 的勒索軟體攻擊,是從與身分有關的方式開始,包括惡意郵件、網路釣魚、遭入侵的帳密與暴力破解等方式。這類從帳號、密碼、郵件與登入資訊下手的身分型攻擊,已經成為勒索軟體的重要初始入侵途徑。
換句話說,約八成的勒索軟體事件,攻擊者可能先從「身分」下手,而不是先破解一道系統防線。
對學校而言更值得注意的是,Sophos 針對教育產業的 2026 年調查中,這個比例進一步提高到 85%。
79% 不代表都是「密碼被偷」
看到 79% 這個數字,很容易直接理解成「79% 的勒索軟體都是帳號密碼遭竊」,但實際上不是這個意思。
Sophos 將惡意郵件、網路釣魚、遭入侵的帳密與暴力破解等方式歸入與身分相關的初始入侵途徑,因此 79% 是這幾類方式合併後的比例。
如果單獨看受訪組織所回報的技術根因,惡意郵件占 26%、網路釣魚占 24%、遭入侵的帳密占 23%,利用漏洞則占 18%,暴力破解占 6%。
這代表漏洞修補仍然重要,但只把注意力放在系統漏洞已經不夠。攻擊者也可能直接把目標轉向使用者、登入資訊與身分驗證流程。
不只 Sophos,其他大型報告也在提醒「身分」風險
不同資安研究的資料來源、調查期間與統計方式並不相同,因此不能直接把各家百分比拿來比較高低。但從 Microsoft 與 Verizon 的大型報告中,也可以看到帳號、密碼與身分攻擊的重要性。
Microsoft《Digital Defense Report 2025》指出,97% 的身分攻擊屬於密碼噴灑(Password Spray)攻擊,顯示大量身分攻擊仍然利用弱密碼、密碼重複使用或大量嘗試登入等方式。Microsoft 另外指出,2025 年上半年觀察到的身分型攻擊增加 32%。
Microsoft 也觀察到資訊竊取程式會從瀏覽器與應用程式中取得帳密、登入權杖等資料,再透過地下犯罪市場轉售。這些資料之後可能被其他犯罪者利用,包括拿來取得組織網路的存取權限,甚至進一步發動勒索軟體攻擊。
Verizon《2026 Data Breach Investigations Report》則從另一種統計角度指出,在其分析的資料外洩事件中,36% 出現使用遭竊帳密的行為,而利用漏洞則出現在 32% 的事件中;另外,約 48% 的資料外洩事件,在攻擊鏈中出現勒索軟體。
這些數字不能直接與 Sophos 的 79% 當成同一項指標比較,因為研究母體與定義不同,但三份大型報告共同反映一件事:帳號、密碼與身分已經是現代網路攻擊中不可忽略的重要環節。
攻擊者不一定要「破解」,也可能直接登入
如果攻擊者找到程式漏洞並加以利用,通常可能留下某些異常活動;但如果取得的是一組原本就存在的帳號與登入資訊,系統看到的可能只是一筆成功登入紀錄。
帳號是真的,密碼也可能正確。當這個帳號原本就具有某些系統或資料存取權限時,攻擊者便可能利用這個身分繼續活動,尋找更多資訊、其他帳號或更高權限。
因此,「登入成功」本身並不能保證登入的人一定就是帳號真正的使用者。
這也是身分型攻擊麻煩的地方:攻擊者可能沒有破壞登入機制,而是想辦法讓系統把他當成合法使用者。
教育環境的比例更高:85% 從身分型方式開始
Sophos《The State of Ransomware in Education 2026》進一步分析教育產業資料,結果顯示,85% 的教育機構勒索軟體攻擊,是從與身分有關的方式開始,高於整體調查的 79%。
其中,惡意郵件是教育產業最常見的單一技術根因,在中小學教育占 31%,高等教育則占 29%。
教育環境本來就存在大量帳號,包括教職員、學生、行政人員,以及各種教學、雲端與行政系統。使用者多、系統多、登入情境也多,只要其中某一個帳號因釣魚郵件、密碼外洩或其他原因遭到冒用,就可能形成新的攻擊入口。
因此,學校資安除了維護設備、更新系統與修補漏洞,也必須把「身分」本身當成需要保護的重要資產。
有多因素驗證,為什麼帳號仍可能出問題?
多因素驗證(MFA)仍然是保護帳號的重要措施,但有啟用 MFA,不代表所有登入入口都已經受到完整保護。
Sophos 在 2026 年勒索軟體調查中發現,以遭入侵帳密作為技術根因的受害組織中,有 97% 已經在某種程度上部署 MFA。
這個數字不是代表 MFA 沒有效果,而是提醒組織還要注意涵蓋範圍。例如部分帳號、VPN、管理介面、舊系統或其他登入入口,可能沒有受到相同程度的保護。
所以組織真正需要確認的,不只是「我們有沒有 MFA」,而是重要帳號、外部登入入口與高權限帳號是否都被涵蓋;帳號不用之後是否確實停用;權限是否仍符合目前工作需求;發生異常登入時,又有沒有人能夠發現並處理。
帳號安全是一套持續管理工作,不是開啟一個功能之後就結束。
權限越大的帳號,被冒用後影響也越大
每一個帳號遭到冒用之後,造成的影響並不相同。
一般帳號可能只能接觸自己工作範圍內的系統與資料;如果遭到冒用的是系統管理員、伺服器管理帳號或其他高權限帳號,攻擊者可能取得的範圍就會大幅增加。
這也是為什麼帳號權限應依照職務與實際業務需求配置。一般使用者只取得完成工作所需的基本權限,有特殊需求時再依程序申請增加權限。
權限控制不只是行政管理要求,也是降低帳號遭冒用後影響範圍的重要防線。
防勒索軟體,不能只看電腦有沒有裝防毒
防毒軟體、EDR、防火牆、漏洞修補與備份仍然都是勒索軟體防護的重要環節,但近年的資料顯示,攻擊入口已經延伸到郵件、帳號、身分驗證與各種對外服務。
這也代表資安防護需要把不同環節接起來。郵件防護減少惡意郵件與釣魚風險,帳號與 MFA 保護使用者身分,權限管理限制帳號可以接觸的範圍,端點與網路監控則協助發現登入之後可能出現的異常活動。
另一方面,Verizon 2026 年資料也顯示,漏洞利用仍然是非常重要的攻擊入口。因此,保護帳號並不代表可以忽略系統更新與漏洞修補。
只守住其中一個地方,仍可能留下其他入口。
定期備份,是勒索軟體防護不能缺少的一環
再完整的資安防護,也無法保證所有攻擊都一定能被攔下來。當勒索軟體真的成功進入系統、加密檔案,甚至影響伺服器時,備份往往就是資料能不能救回來、系統能不能恢復、組織能不能繼續運作的最後一道防線。
因此,重要資料不能只存在單一電腦、單一伺服器或單一儲存設備裡。常見的 3-2-1 備份原則,就是重要資料至少保留 3 份,存放在 2 種不同的儲存媒介,其中至少 1 份存放在不同地點或與主要環境隔離。
但真正重要的不只是「有沒有備份檔案」,而是備份在出事時到底能不能用。如果備份和正式系統長期保持相同連線與權限,一旦攻擊者取得高權限,也可能連備份一起刪除或加密;如果從來沒有測試過還原,真正需要復原時才發現備份不完整、版本錯誤或檔案無法使用,備份就失去了原本的意義。
對勒索軟體而言,備份不是「有做更好」的附加選項,而是事件發生後能不能重新站起來的關鍵。平時定期備份、做好隔離、保留多份副本,並定期實際測試還原,才算真正完成備份。
大家怎麼做
對一般使用者而言,不需要記住每一個百分比,但要知道自己的帳號與重要資料,本身就是資安防線的一部分。
收到要求重新登入、輸入密碼或進行身分驗證的郵件與網頁時,不要因為畫面看起來熟悉就直接輸入資料;工作帳號不要和其他網站共用相同密碼,也不要把自己的帳號提供給其他人共同使用。
如果突然收到自己沒有操作過的登入通知、密碼重設通知,或不明的多因素驗證確認要求,也不要直接按下「允許」。這些情況有可能代表有人正在嘗試使用你的身分登入系統。
另外,個人重要文件也不要只放在一台電腦或一顆硬碟裡。應養成定期備份習慣,至少保留另一份獨立副本;如果使用外接硬碟備份,也不要長期一直連接在同一台電腦上,避免電腦遭到勒索軟體感染時,連備份資料一起受到影響。
提醒
勒索軟體不一定都是從「破解系統」開始。Sophos、Microsoft 與 Verizon 的研究雖然統計方式不同,但都提醒我們,帳號、密碼與身分已經是現代攻擊中非常重要的一環。
因此,防範勒索軟體不能只做一件事。帳號要保護、MFA 要完整、權限要控制、系統漏洞要修補、異常登入要有人發現,重要資料更一定要有真正可以還原的備份。
系統需要防護,人的數位身分也需要保護;而當前面的防線真的被突破時,一份真正能還原的備份,可能就是保住重要資料與恢復工作最關鍵的一步。
引用連結
Sophos-79% of Ransomware Attacks Now Originate from Compromised Identities
https://www.sophos.com/en-us/press/press-releases/2026/07/79-percent-ransomware-attacks-originate-from-compromised-identities
Sophos-The State of Ransomware 2026
https://www.sophos.com/en-us/blog/sophos-state-of-ransomware-2026
Sophos-The State of Ransomware in Education 2026
https://www.sophos.com/en-gb/blog/state-of-ransomware-in-education-2026
Microsoft-Digital Defense Report 2025
https://www.microsoft.com/en-us/security/security-insider/threat-landscape/microsoft-digital-defense-report-2025
Microsoft-Extortion and ransomware drive over half of cyberattacks
https://blogs.microsoft.com/on-the-issues/2025/10/16/mddr-2025/
Verizon-2026 Data Breach Investigations Report
https://www.verizon.com/business/resources/reports/dbir/
CISA-Data Backup Options
https://www.cisa.gov/sites/default/files/publications/data_backup_options.pdf