【數位生活安全|生活安全】從四起資安事件看資訊安全:個資、存取權限、委外管理與帳戶安全
來源: 一零四資訊科技、91APP、清淨海、Microsoft Security Research、美國國家標準暨技術研究院(NIST)
提醒對象: 一般民眾、教職員工、企業與機關管理人員,以及經常使用各類資訊系統與數位服務者
主題面向簡介
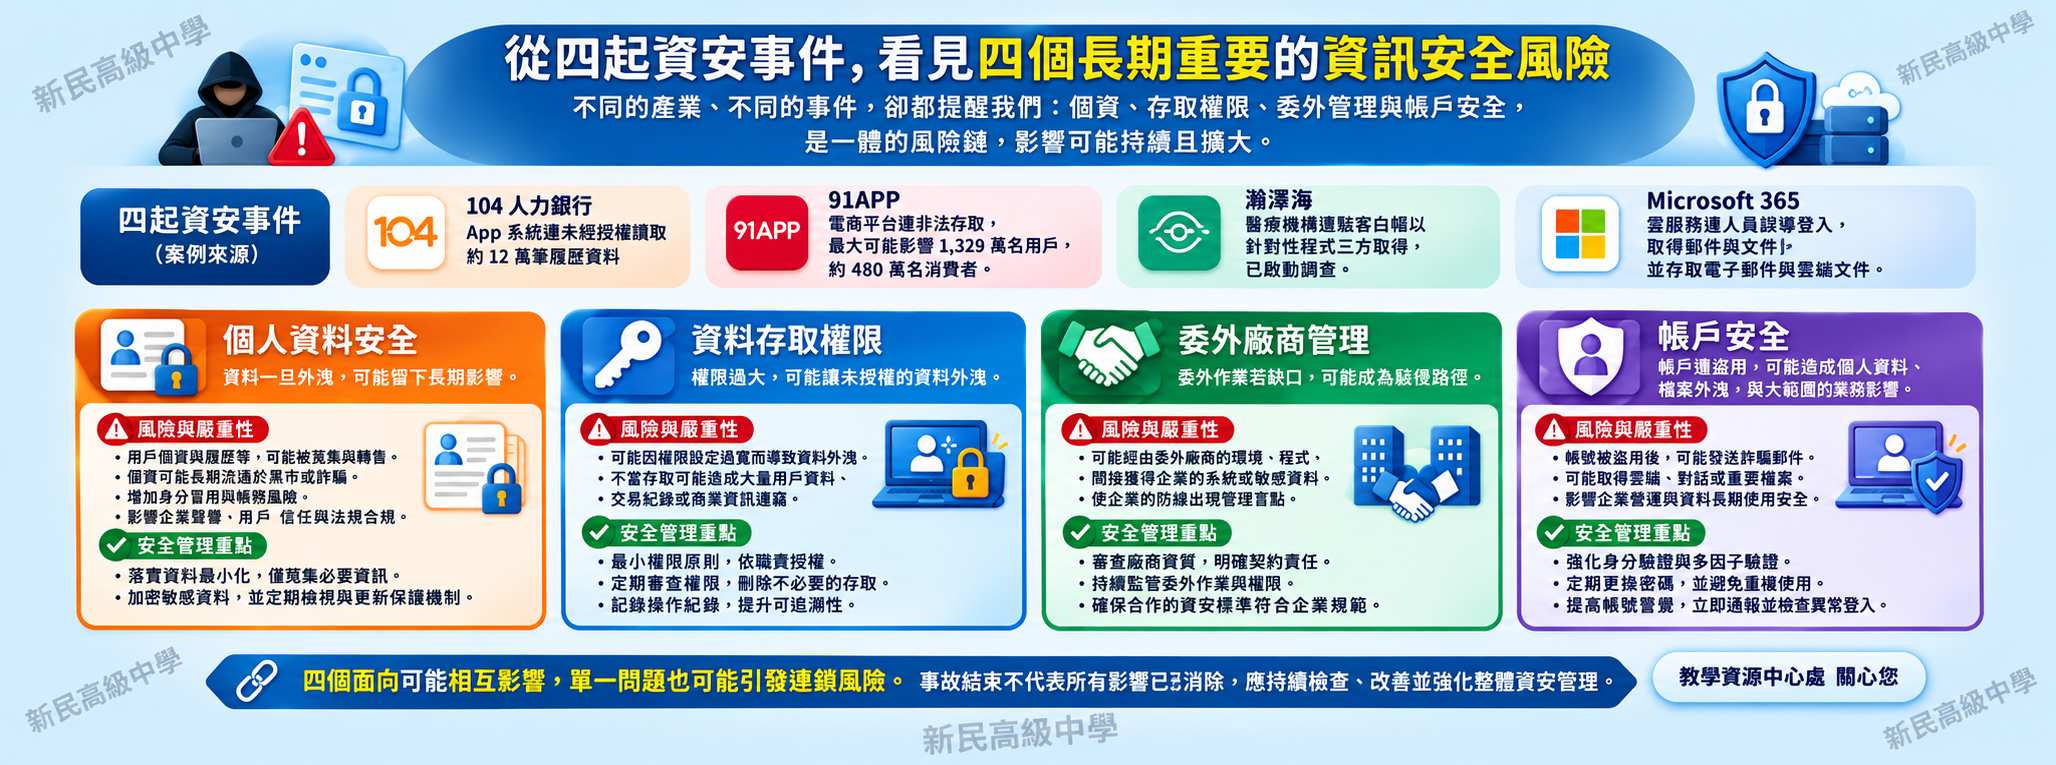
2026 年 9 月至 10 月,國內外陸續揭露多起受到關注的資訊安全事件,涉及求職平台、電子商務、委外資訊服務及雲端帳戶安全。這些事件發生於不同產業,卻都與民眾的資料保護及資訊系統安全密切相關。
10 月 6 日,104 人力銀行所屬的一零四資訊科技公告,其 App 系統出現異常讀取情形,經調查確認約 12 萬筆履歷資料遭未經授權讀取。10 月 29 日,91APP 公布電商平台資安事件調查結果,最大可能影響範圍涉及 1,329 個品牌、約 480 萬名消費者,但不代表所有相關資料均已確認遭非法存取。
10 月 22 日,清淨海公告,其委外廠商維護的平台疑似有資料遭第三方不當取得,並已啟動調查及應變程序。另外,微軟於 9 月 9 日發布資安研究,揭露多起針對 Microsoft 365 使用者的帳戶入侵活動。攻擊者假冒資訊人員,誘導使用者完成不安全的登入驗證程序,取得帳戶存取能力,部分攻擊還涉及電子郵件及雲端文件的存取。
這四起事件與攻擊活動提醒我們,資訊安全不只是防止駭客入侵,也涉及個人資料的保護、資料使用範圍的控制、委外服務的安全管理,以及各類帳戶的身分驗證與操作安全。
本文將從個人資料安全、資料存取權限、委外廠商管理及帳戶安全四個面向,說明其長期重要性、可能造成的嚴重影響,以及應建立的資訊安全管理措施。
個人資料安全:資料一旦外流,為什麼可能留下長期影響?
104 人力銀行於 2026 年 10 月公告,因 App 系統出現異常讀取情形,約 12 萬筆履歷資料遭未經授權讀取。公司已採取防護及阻斷措施,並持續調查相關影響;公告並未確認具體入侵手法。
個人資料安全的長期重要性
個人資料安全並不只涉及姓名、電話及身分證字號。學歷、工作經歷、醫療紀錄、消費資料及其他能直接或間接辨識個人的資訊,都可能涉及個人隱私與身分安全。
這些資料廣泛存在於求職、就學、購物、醫療及各種數位服務中。隨著資料不斷累積,單一系統所保存的資訊可能越來越完整,也增加資料被交叉比對及不當利用的可能性。因此,個人資料保護不能只著重在蒐集當下,而應涵蓋資料的使用、保存、傳輸、存取與刪除等完整過程。
嚴重性與可能影響
個人資料遭不當取得的嚴重程度,與資料的敏感性、數量、可識別程度及可能被利用的方式有關。部分資料即使單獨存在時看似普通,若與其他來源的資訊結合,便可能拼湊出更完整的個人身分與生活背景,增加身分冒用、精準詐騙及隱私侵害的風險。
個資一旦遭到複製或散布,即使系統完成修復,仍可能留下長期影響。
例如,密碼可以重新設定,但出生日期、過往學經歷及部分身分資訊無法輕易更換。如果資料已遭複製或傳播,即使原有系統完成修復,也未必能追回所有副本。
因此,個資事件的嚴重性不能只看當下是否出現財務損失,也需要考慮資料可能被利用的時間,以及後續是否仍存在隱私與身分安全風險。
資訊安全管理重點
組織應遵循資料最小化原則,只蒐集業務必要的個人資訊,並妥善管理資料的使用目的、保存期限與存取範圍。
對重要或敏感資料,應依實際風險採取適當的存取限制、加密、紀錄及安全維護措施。民眾則應了解個人資料的使用方式,並依適用法規行使查詢、更正及其他相關權利。
資料存取權限:為什麼權限管理可能決定資安事件的影響範圍?
91APP 於 2026 年 10 月公布,其電商平台部分訂單資料庫遭非法存取,並已阻斷相關攻擊。雖然事件涉及資料遭未經授權存取,但不能直接認定是權限設定不當造成;這起事件提醒我們重視資料存取的安全控制。
資料存取權限的長期重要性
幾乎所有資訊系統都需要管理使用者與程式的存取權限,包括企業資料庫、學校行政系統、雲端平台及網路設備管理介面。
資料存取權限的主要目的,是決定不同使用者或系統可以接觸哪些資料,以及能執行哪些操作。
例如,一般使用者可能只能查詢個人資料,業務人員可以處理特定工作範圍,系統管理員則可能具有調整設定、管理帳號或操作大量資料的能力。隨著資訊系統增加、人員職務變動及服務需求調整,帳號權限也會持續變化。如果缺乏定期檢查,容易累積不再需要或超出工作範圍的權限。
嚴重性與可能影響
權限管理問題的嚴重程度,取決於相關帳號或系統擁有多少存取能力,以及這些權限可能影響的資料與服務範圍。
如果一般帳號只能操作有限的資料,其影響可能相對局部;但若高權限帳號可以操作整個資料庫、修改系統設定或存取其他系統,一旦發生不當使用,影響便可能迅速擴大。這類風險不只涉及資料被讀取,也可能造成資料遭修改、刪除,甚至重要系統無法正常提供服務。
同樣是帳號遭到不當使用,所擁有的權限不同,可能造成的影響範圍也會不同。
即使事後收回權限,也不代表先前受到的影響已完全消除。如果異常期間曾經修改資料、刪除檔案或變更設定,仍須進一步確認資料完整性與系統安全狀態。
資訊安全管理重點
組織應落實最小權限原則,依照工作職責授予必要權限,避免使用者或程式取得超出實際需求的操作能力。
應定期檢視權限配置,並在人員離職、職務異動或服務終止時,及時移除不再需要的權限。對重要管理帳號與敏感操作,也應建立適當的核准、紀錄及監督機制。
委外廠商管理:資訊服務交給外部維護,風險可能有多大?
清淨海於 2026 年 10 月公告,接獲消費者反映其委外廠商管理的平台疑似有資料遭第三方不當取得。公司已要求委外廠商調查與改善,但當時事件原因及影響範圍仍待釐清。
委外廠商管理的長期重要性
現代企業、學校及機關經常將網站建置、資訊系統維護、資料處理、雲端服務或設備管理等工作委託外部廠商執行。委外可以取得專業技術及服務資源,但也代表部分資訊系統可能需要由組織外部的人員操作或維護。
例如,委外廠商可能擁有遠端連線權限、系統管理帳號或資料庫維護能力。如果委託單位不清楚相關權限如何管理、由哪些人員使用,以及是否採取適當的安全措施,就可能產生難以掌握的資訊安全風險。
由於委外合作可能持續多年,期間涉及系統更新、人員異動及服務調整,因此相關安全管理不能只在簽約時進行一次,而應持續檢視。
嚴重性與可能影響
委外廠商的資安風險具有跨組織的特性,其影響可能不只局限於單一公司或資訊系統。如果同一廠商同時維護多個客戶的系統,或使用共同的服務平台,當共同管理環節發生安全問題時,可能影響多個組織及其使用者。
另一項值得重視的風險,是不同組織間的責任分工。如果委託單位與廠商沒有明確約定事故通報、調查配合、資料保護及復原責任,發生問題後可能需要花費更多時間釐清狀況,延誤必要的應變措施。
一旦資安問題涉及不同組織,受影響的可能不只是一套系統,事故調查與復原也可能更加困難。
即使終止契約或更換廠商,也不能認為風險立即消除。原廠商是否保有帳號、遠端連線權限、系統設定或資料副本,仍需要在交接過程中確認。
資訊安全管理重點
委託單位應在委外前評估服務與資料的重要性,並於契約中明確約定資訊安全要求、保密義務、權限範圍、事件通報及事故處理責任。
委外期間應依風險程度持續監督安全管理情況;當合作終止時,應完成資料返還或依法依約刪除、帳號權限移除及必要的系統安全交接。
資訊業務可以委外,但委託單位仍須依其角色與責任,持續管理相關資訊安全風險。
帳戶安全:一個帳戶遭到入侵,可能造成多嚴重的影響?
微軟於 2026 年 9 月發布的資安研究指出,攻擊者假冒企業資訊人員,誘導 Microsoft 365 使用者進入仿冒登入頁面或完成不安全的驗證程序,取得帳戶存取能力。部分攻擊還透過新增驗證方式維持存取,並進一步接觸電子郵件、OneDrive 與 SharePoint 等服務。
帳戶安全的長期重要性
帳戶是使用資訊系統、存取資料及執行操作的重要身分識別機制。從一般民眾使用的電子郵件、社群網站及雲端服務,到企業與學校使用的電腦、伺服器、防火牆及網路設備,幾乎都需要透過帳戶進行身分確認與管理。
不同帳戶具有不同的用途與安全風險。一般使用者帳戶主要用於日常工作及個人服務;作業系統帳戶可能具備檔案操作及系統設定能力;防火牆與網路設備管理帳戶則可能控制網路連線及安全規則。系統管理員、雲端管理員及服務帳號,也可能掌握重要的系統功能。
隨著單一帳戶可以登入多項關聯服務,帳戶安全已不再只是密碼是否足夠複雜的問題,更包括登入身分是否可信、驗證機制是否安全,以及異常登入能否及時被發現。
微軟揭露的攻擊活動也說明,即使系統已啟用多因素驗證,若使用者遭到誘導而授權攻擊者存取,或攻擊者取得有效的登入工作階段,帳戶仍可能受到威脅。
嚴重性與可能影響
帳戶遭冒用或入侵後,可能造成的影響取決於帳戶類型、可操作的功能,以及相關系統採取的安全控制措施。
一般使用者帳戶遭冒用,可能導致郵件被讀取、文件遭修改或刪除,甚至被用來向聯絡人傳送不實訊息。作業系統帳戶遭入侵,則可能使攻擊者執行程式、修改設定或存取檔案;若進一步取得管理員權限,可能影響整台電腦或伺服器。
防火牆及網路設備管理帳戶若遭控制,可能導致安全規則被修改、防護功能遭停用,或原本受到限制的網路連線被開放,使內部系統暴露於額外風險。
系統管理員與雲端管理帳戶通常具備較高的管理能力,遭到入侵後可能影響多個帳戶、系統設定及重要服務。服務帳號及自動化程式帳戶若有憑證遭不當取得,攻擊者也可能利用原本合法的系統連線,存取其他資料或服務。
保護帳戶,也是在保護帳戶背後的資料、設備、網路與資訊服務。
尤其是管理帳戶或與多項服務相互連結的帳戶,一旦遭到控制,影響可能從個別使用者擴大至整個組織。
此外,重新設定密碼並不代表所有風險都已排除。如果攻擊者曾新增驗證方式、建立其他帳號、取得有效的登入權杖,或修改重要設定,仍可能保留未經授權的存取途徑。
因此,調查帳戶入侵事件時,除了確認是否有人異常登入,也應了解登入後的操作、受影響資料,以及是否存在持續存取系統的能力。
資訊安全管理重點
一般使用者應使用安全且不重複的密碼,並於支援的服務啟用多因素驗證。若收到要求重新設定驗證方式、提供驗證碼或進入不明登入頁面的通知,應透過正式管道確認,不應僅因對方自稱資訊人員就照指示操作。
對作業系統、伺服器、防火牆、網路設備及其他重要管理帳戶,應特別注意預設帳密、遠端管理介面、登入驗證及異常監控。重要管理帳戶應與日常使用帳戶適當區分,避免不必要的共用,並保留必要的操作紀錄;高風險環境可進一步評估具抗釣魚能力的多因素驗證機制。
發現帳戶遭冒用或入侵時,應依實際情況停用帳戶、重設驗證資訊、撤銷有效工作階段與存取權杖,並檢查異常新增的驗證方式及重要系統設定,避免只修改密碼卻留下其他存取途徑。
四個資訊安全面向,為什麼可能產生連鎖影響?
個人資料安全、資料存取權限、委外廠商管理與帳戶安全,看似屬於不同的管理領域,實際上卻可能相互影響。
例如,當重要帳戶遭到冒用時,如果該帳戶具有過大的資料存取權限,就可能使更多個人資料受到影響。若相關系統由外部廠商維護,還可能涉及跨組織的調查、通報及安全處置。
在資訊系統高度整合的環境中,單一安全問題也可能因系統相依關係,進一步影響其他資料或服務。原本局限於一個帳戶的異常,可能因權限設定與系統連結而擴大;若又涉及不同管理單位,事故調查與復原也可能更加困難。
另一項不能忽略的問題,是事故發生後的持續影響。系統恢復正常,不代表被複製的資料已完全追回;帳戶密碼重新設定,也不代表先前的異常操作或被修改的安全設定已全部排除。
上述分析說明的是一般資訊安全風險可能存在的關聯,並非認定前述四起事件或攻擊活動具有相同原因或彼此關聯。
因此,評估資安風險的嚴重程度,不能只看事故當下造成多少損失,也應考慮影響可能擴大到什麼範圍、持續多久,以及事後能否有效恢復。
從風險認識到資訊安全管理,如何降低資安事件的影響?
資訊安全管理的目的,不只是預防資安事件,也包括限制事故可能造成的影響,以及在事件發生後有效處理與復原。
針對本文四個面向,可以從下列方向建立管理措施:
-
個人資料安全:降低不必要的資料暴露。 依業務需求蒐集與保存資料,妥善管理使用目的、存取方式及保存期限,並定期檢視相關安全措施。
-
資料存取權限:限制不必要的操作能力。 依工作需要授權,定期審查權限配置,並在職務異動或服務終止時及時調整,避免權限持續累積。
-
委外廠商管理:建立明確責任與持續監督。 確認廠商的存取範圍、安全要求、事件通報與資料交接責任,並依風險程度檢視管理成效。
-
帳戶安全:強化身分驗證、異常監控與入侵後處置。 依帳戶重要程度建立適當的登入驗證措施,對重要管理帳戶加強監控,並在發現異常時確認帳戶、驗證方式、有效工作階段、系統設定及相關服務是否受到影響。
上述措施需要配合實際環境持續檢查。當發現權限設定不當、委外管理缺口、帳戶遭到冒用或其他安全問題時,應確認原因、保留必要紀錄,並採取改善措施與後續複驗。
資訊安全風險的嚴重程度,不只取決於事故造成的當下損失,也與影響範圍、持續時間及復原能力密切相關。
從這四起近期事件與攻擊活動可以看見,資訊安全與個人資料、系統運作、組織管理及日常生活密切相關。透過持續辨識風險、建立適當防護並檢查改善成果,才能降低資安事件可能造成的長期影響。
引用來源
一零四資訊科技(2026/10/06),〈說明本公司發生網路資安事件〉,公開資訊觀測站重大訊息轉載。
https://news.cnyes.com/news/id/6622859
91APP(2026/10/29),〈公告本公司召開重大訊息記者會新聞稿內容〉。
https://ir.91app.com/tw/announce_detail.php?id=372
91APP(2026),〈91APP 遭受駭客攻擊事件說明〉。
https://91app.com/91app-202610-security-incident/
清淨海(2026/10/22),〈接獲消費者反映疑似個資外洩說明〉,公開資訊觀測站重大訊息轉載。
https://www.moneydj.com/kmdj/news/newsviewer.aspx?a=bde1b715-a97a-4b39-b17f-9dcaa7e3279e
Microsoft Security Research(2026/09/09),Passkey-themed social engineering leads to identity and cloud compromise。
https://www.microsoft.com/en-us/security/blog/2026/09/09/passkey-themed-social-engineering-leads-identity-cloud-compromise/
美國國家標準暨技術研究院(NIST)(2024),The NIST Cybersecurity Framework (CSF) 2.0。
https://www.nist.gov/cyberframework
法務部全國法規資料庫,《個人資料保護法》。
https://law.moj.gov.tw/LawClass/LawAll.aspx?pcode=I0050021