【資安大小事|威脅趨勢】96% 的 DDoS 攻擊不到 10 分鐘,短時間攻擊正在改變資安防護方式
來源: Cloudflare/Cloudforce One《2026 Q3 DDoS Threat Report》
提醒對象: 一般民眾、教職員工、網站管理人員、企業與機關資訊人員,以及依賴網路服務運作的組織
主題面向簡介
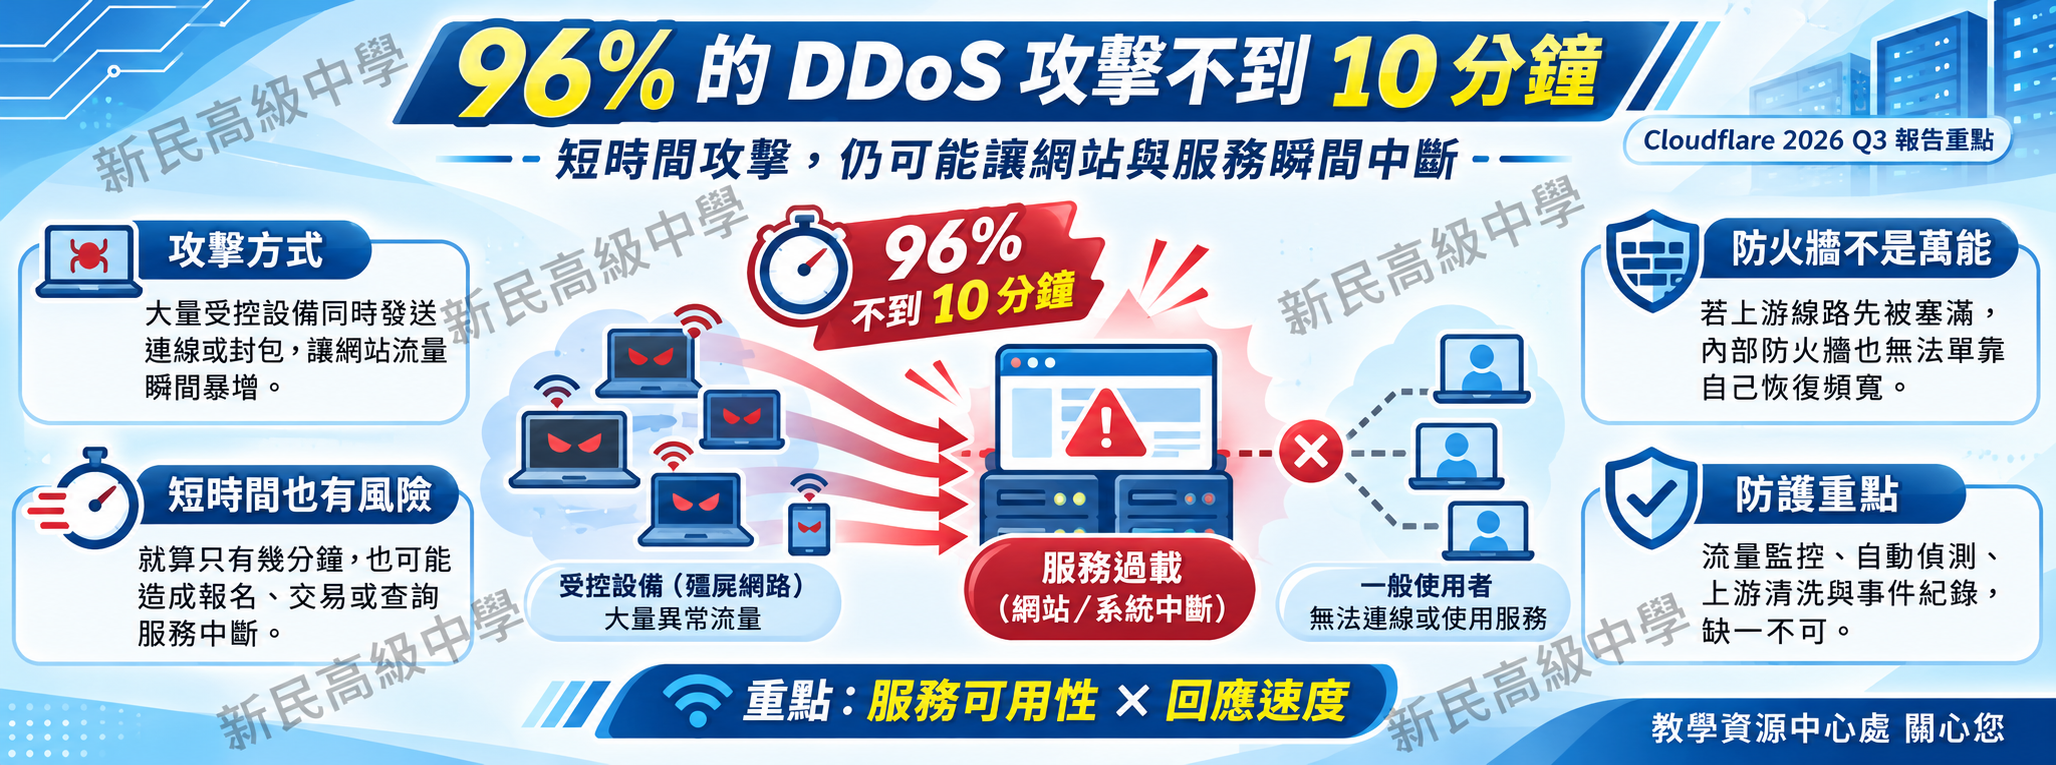
2026 年 10 月 29 日,全球網路安全服務業者 Cloudflare 發布《2026 年第三季 DDoS 威脅報告》,指出當季其網路自動緩解約 1,820 萬次網路層分散式阻斷服務(DDoS)攻擊,較 2025 年同期增加約 208%。其中,96% 的網路層攻擊持續時間不到 10 分鐘,98% 的攻擊流量峰值低於每秒 1 Gbps,顯示短時間、相對低流量的攻擊占有相當高的比例。這些數據來自 Cloudflare 自身網路的觀測與防護紀錄,並不代表全球所有 DDoS 攻擊。
所謂 DDoS 攻擊,例如攻擊者控制大量遭入侵的電腦、伺服器或物聯網設備,讓這些設備在同一時間不斷向某個網站發送連線請求或大量網路封包,使網站的頻寬、網路設備或伺服器超出負荷,導致正常使用者無法連線。這種透過多個來源同時發動、企圖癱瘓網路服務的方式,就稱為「分散式阻斷服務攻擊」(DDoS)。這類攻擊主要針對服務的正常運作,不一定涉及竊取資料或取得系統控制權。
攻擊持續時間短、流量相對較小,並不代表威脅較低。對於頻寬有限、缺乏流量清洗能力,或高度依賴網站服務的組織而言,即使只有幾分鐘的異常流量,也可能造成網站回應緩慢、服務中斷或使用者無法正常連線。當攻擊可能在數分鐘內開始並結束,資訊人員是否還有足夠時間依靠人工發現、判斷並處理,便成為網路安全管理的重要挑戰。
本文將從攻擊持續時間、服務中斷影響、防護反應速度及自動化安全管理等面向,說明短時間 DDoS 攻擊的風險,以及維持資訊服務正常運作需要注意的防護措施。
攻擊不到 10 分鐘,為什麼仍然值得重視?
過去討論 DDoS 攻擊時,經常著重於攻擊流量有多大、持續多久,以及是否足以使網站或伺服器無法運作。然而,Cloudflare 的第三季研究顯示,許多網路層攻擊並不需要持續很長時間。當季所緩解的網路層 DDoS 攻擊中,有 96% 在 10 分鐘內結束,部分攻擊可能在資訊人員察覺異常之前,就已經完成一次流量衝擊。
若網站的網路頻寬、連線處理能力或相關設備資源不足,短時間湧入的異常流量仍可能讓正常使用者無法順利連線。例如,學校網站若在招生報名期間發生五分鐘的服務中斷,可能影響考生查詢資訊或完成作業;企業訂購系統若在交易尖峰時段無法使用,也可能造成訂單延誤與營運損失。
上述情境屬於風險說明,並非本次報告已確認的特定受害案例。它提醒我們,資安事件的嚴重程度與攻擊持續時間不一定成正比。即使服務只中斷幾分鐘,如果發生在重要作業期間,仍可能影響大量使用者。因此,組織評估 DDoS 風險時,應同時考慮系統承受能力、服務的重要性,以及中斷可能造成的實際後果。
攻擊規模不大,為什麼仍可能造成網站中斷?
Cloudflare 報告指出,當季 98% 的網路層 DDoS 攻擊流量峰值低於 1 Gbps。Gbps 是網路資料傳輸速率的單位,1 Gbps 相當於每秒十億位元。對大型網路服務業者而言,這類流量未必屬於極端規模,但對部分中小型網站、企業網路或自行管理的伺服器,仍可能超出其實際承受能力。
網站能否正常運作,不只取決於網路連線速度,也與路由設備、防火牆、伺服器及應用服務的處理能力有關。即使外部線路尚未完全塞滿,如果設備無法負荷大量連線或封包處理,也可能影響正常使用者的連線品質。
同樣的攻擊流量,對具有大型防護網路的服務平台可能影響有限,對資源較少的組織卻可能造成明顯中斷。網站管理人員應了解自身網路頻寬、重要設備與服務承載能力,評估異常流量可能造成的影響,並依實際需求尋求上游網路業者或專業 DDoS 防護服務協助。
因此,DDoS 風險的高低,必須結合組織自身的網路環境與服務承受能力判斷,不能單憑攻擊流量的數字認定是否安全。
攻擊結束得比人工處理還快,防護還來得及嗎?
短時間 DDoS 攻擊帶來的一項重要挑戰,是攻擊持續時間與人工應變速度之間可能存在明顯落差。當網站發生異常時,管理人員通常需要先接獲通知,再檢查流量紀錄、確認問題來源、判斷是否遭受攻擊,最後才調整設備或聯絡網路服務業者。如果攻擊只持續數分鐘,等到人工完成初步判斷,正常使用者可能早已經歷過連線失敗或服務中斷。
攻擊停止也不代表風險已經解除。攻擊者可能再次發動類似的流量衝擊,使網站反覆出現連線異常。若組織每次都必須等待管理人員手動處理,便難以及時降低短時間攻擊造成的影響。
因此,資訊安全管理應在事件發生前完成必要的防護規劃。例如,透過具備自動偵測及流量緩解能力的上游網路服務或 DDoS 防護平台,在偵測到符合攻擊特徵的異常流量時,依照預先設定的規則啟動限制或過濾措施,減少對正常服務的干擾。
不過,自動化防護仍需要人工管理。偵測條件、警示規則及誤判處理方式,必須配合實際網路環境定期檢查與調整,避免因設定不當而影響正常連線。自動化機制可以縮短初步防護的反應時間,資訊人員則負責確認事件、分析成效及改善後續管理措施。
面對短時間攻擊,為什麼不能只依賴防火牆?
防火牆是網路安全的重要設備,但不同設備的防護能力與部署位置,會影響它們能處理的攻擊類型及流量規模。若大量攻擊流量已經使組織對外網路線路壅塞,即使內部防火牆能辨識並阻擋部分惡意封包,也未必能恢復外部線路的可用頻寬。
防火牆不是萬能的。當攻擊流量已經塞滿對外網路線路時,再強大的內部防火牆,也無法憑空變出更多頻寬。 這就像學校大門外的道路已經被大量車輛堵得水洩不通,即使校門口設有再嚴密的管制措施,也無法讓受困在外面的師生順利進入校園。
DDoS 攻擊也是如此。當大量惡意流量在抵達防火牆之前,就已經占滿對外網路頻寬,正常使用者的連線可能根本無法順利送達。此時,即使防火牆成功阻擋了惡意封包,對外網路仍可能持續壅塞,服務也不一定能恢復正常。防火牆能攔截抵達它的流量,卻不能單靠自己清除上游線路已經形成的壅塞。
因此,DDoS 防護需要依照攻擊類型與系統架構,採取適當措施。對大量網路層攻擊,可評估上游網路業者的流量清洗或專業 DDoS 緩解服務。所謂「流量清洗」,就是在流量抵達受保護的網路之前,識別並過濾攻擊流量,盡可能讓正常連線順利通過。
對網站應用層的異常請求,則可依需要搭配請求限制、應用程式防護及流量分析機制。若網站使用內容傳遞網路(CDN),也應確認服務實際提供哪些 DDoS 防護能力。CDN 主要透過分散的服務節點提供網站內容,雖然部分服務具備攻擊緩解功能,但不能假設所有 CDN 都提供相同程度的安全保障。
防護能力的關鍵,在於攻擊發生時能否及時處理異常流量,避免網路線路或重要設備成為整體服務的瓶頸。
短時間攻擊普遍存在,資訊安全管理需要改變哪些觀念?
Cloudflare 的第三季報告顯示,短時間、相對低流量的攻擊占有相當高的比例,網路層 DDoS 攻擊總數也較去年同期明顯增加。這些數據提醒資訊管理人員,除了關注超大規模攻擊,平時也必須留意大量發生的短時間異常流量,以及現有防護機制能否及時反應。
另一方面,報告指出,峰值流量超過 1 Tbps 的超大規模網路層攻擊,從第二季的 805 次下降至第三季的 251 次。Tbps 是比 Gbps 更大的資料傳輸速率單位,1 Tbps 相當於每秒一兆位元。這項變化反映不同攻擊規模可能呈現不同的統計趨勢,不能單純認為所有 DDoS 攻擊都持續朝更大規模發展。
對中小型組織而言,資安管理的重點應回到自身服務需求。資訊人員需要掌握哪些系統直接對外提供服務、哪些作業無法接受長時間中斷,以及現有網路設備能承受多大的流量衝擊。對於招生報名、線上交易、行政服務等重要系統,更應評估服務中斷的影響與可接受時間。
此外,網站恢復正常後,管理人員仍應確認異常流量是否已停止、監控是否及時發出警示、防護措施是否確實啟動,以及正常使用者是否受到誤判影響。這些紀錄能協助組織發現防護不足的地方,並逐步改善網路管理與事件應變能力。
面對短時間 DDoS 攻擊,應建立哪些防護措施?
面對短時間 DDoS 攻擊,企業、學校及各類資訊服務管理單位,應先盤點重要網站、伺服器、網路頻寬及相關設備,了解目前環境的承載能力。對於可能影響招生、行政、交易或其他重要業務的服務,應進一步評估發生中斷時的影響程度,並據此安排防護資源。
在防護措施方面,可依實際風險評估上游網路業者、雲端平台或專業 DDoS 緩解服務,建立適當的流量監控、自動偵測及異常警示機制。重要的是確認相關措施已完成必要設定,並了解它們能處理哪些攻擊類型,避免以為購買或安裝防護設備後,就不需要再進行管理。
自動化防護也應兼顧正常使用者的連線需求。若流量限制與阻擋規則設定不當,可能將合法連線誤判為攻擊,反而影響服務品質。因此,管理人員應定期檢查防護紀錄及實際效果,並保留必要的調整與應變方式。
當攻擊發生後,應記錄事件時間、流量變化、受影響服務、防護啟動情形及處理結果。對於重要資訊系統,也可依實際需求評估備援、服務切換及復原程序,透過適當測試確認相關措施能在需要時發揮作用。
Cloudflare 2026 年第三季報告提醒我們,即使攻擊只持續數分鐘,也可能影響資訊服務的正常使用。當短時間攻擊相當普遍,單靠事件發生後的人工應變,可能不足以及時降低衝擊。
DDoS 防護的最終目標,是在異常流量湧入時,盡可能維持資訊服務的可用性。事前規劃、即時偵測、自動化緩解與事後檢討,都是保護正常使用者不可忽略的環節。
引用來源
Cloudflare/Cloudforce One(2026/10/29),Cloudflare DDoS Threat Report 2026 Q3: More swarms, fewer giants。
https://blog.cloudflare.com/ddos-threat-report-2026-q3/
Cloudflare/Cloudforce One(2026),Cloudflare DDoS Threat Report H1 2026: 1 Tbps attacks soar as DNS floods and geopolitical tensions drive a new wave。
https://blog.cloudflare.com/ddos-threat-report-2026-h1/
Cloudflare Radar Documentation,Quarterly DDoS Threat Reports,統計方式及方法說明。
https://developers.cloudflare.com/radar/reference/quarterly-ddos-reports/