【資安大小事|資安攻防演練系列(二)】資安健診、弱點掃描、滲透測試有什麼不同?
來源: 數位發展部資通安全署、數位發展部數位產業署、美國國家標準暨技術研究院(NIST)、網際網路安全中心(CIS)
提醒對象: 一般民眾、資訊與資安管理人員、系統維護人員,以及關心資訊系統安全者
主題面向簡介
資訊系統需要定期進行安全檢查,但在資安領域中,經常會聽到「資安健診」、「弱點掃描」及「滲透測試」等不同名稱。這些工作都與資訊安全檢測有關,實際的檢查對象、執行方式及驗證目的卻不完全相同。
在了解資安攻防演練的目的後,進一步認識不同的安全檢測方式,有助於理解資訊系統的安全問題如何被發現、分析與驗證。
例如,資訊系統已經完成弱點掃描,是否就不需要資安健診?網站通過弱點掃描,是否代表滲透測試一定不會發現問題?資安健診又能檢查哪些弱點掃描工具不容易掌握的安全狀況?
本篇為「資安攻防演練系列」第二篇,將介紹三種常見資安檢測方式的目的、內容與差異,協助讀者了解各自能檢查什麼、有哪些限制,以及為什麼不能只依靠單一檢測結果判斷資訊系統是否安全。
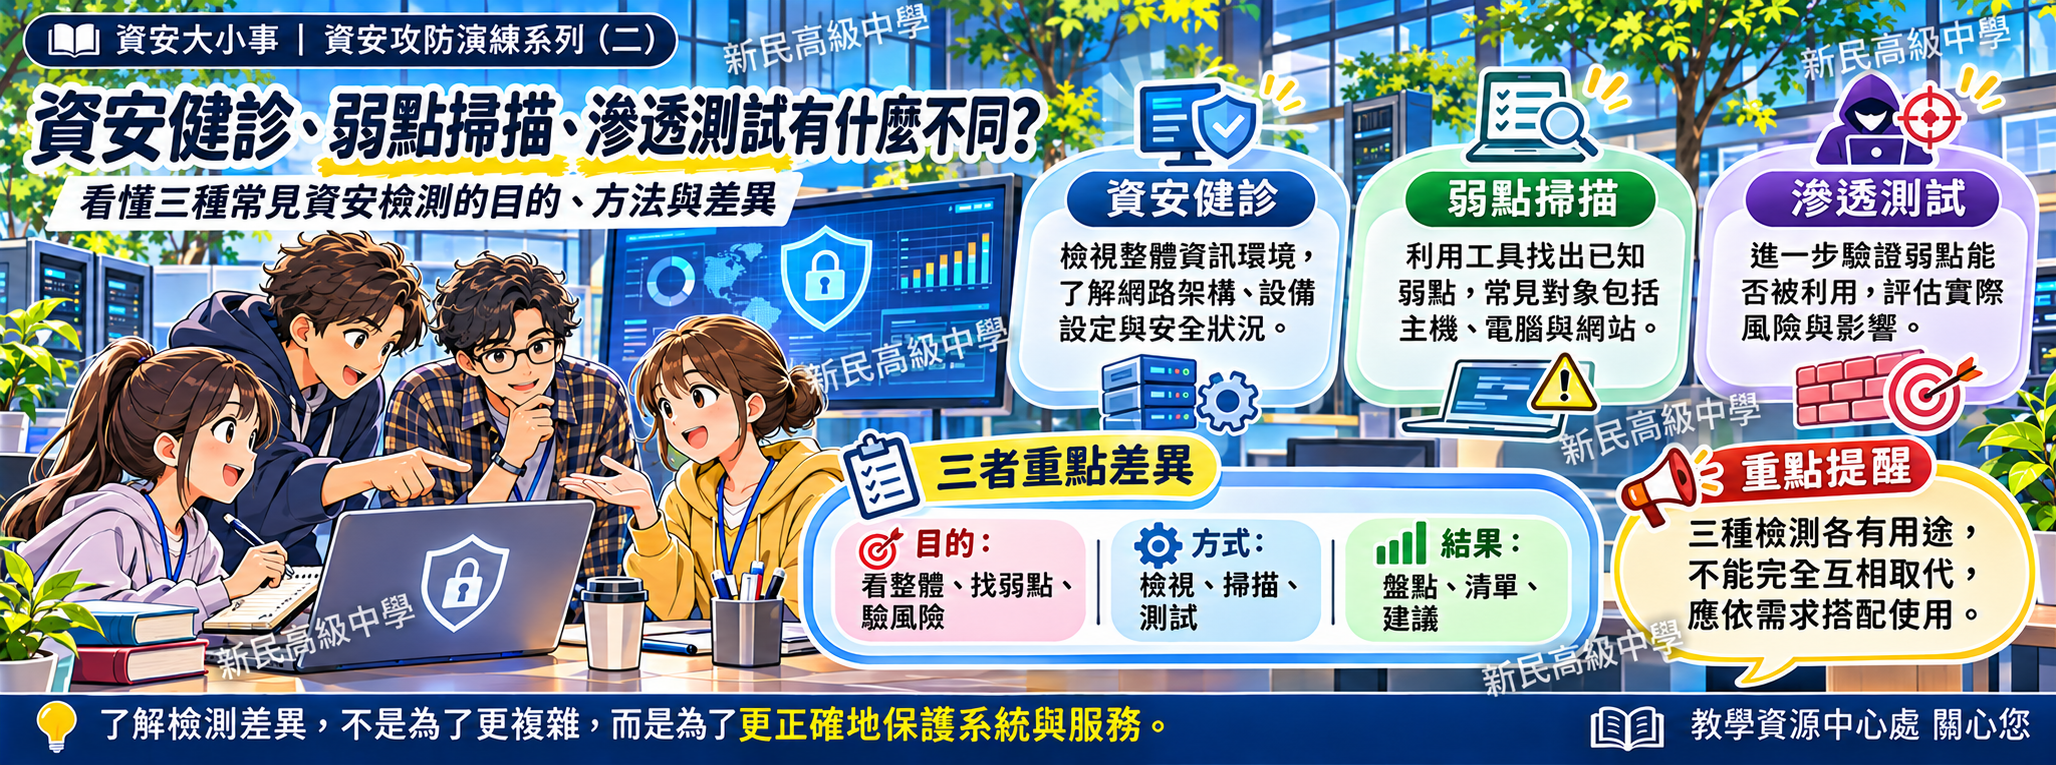
資安健診:了解資訊環境的整體安全狀況
資安健診是透過不同面向的安全檢查與分析,了解受檢資訊環境的安全現況,協助找出可能存在的異常活動、設定問題及防護不足之處。
與針對特定系統漏洞進行檢測的方式不同,資安健診通常更重視資訊環境的多面向安全情形,包括網路架構是否合理、設備是否存在異常活動,以及重要安全設定是否符合實際防護需求。
依據我國政府資安健診服務項目,常見檢查內容包括:
1. 網路架構檢視
檢查網路區域、主機位置及網路架構設計,了解不同設備與系統之間的連線關係,以及現有網路配置是否存在需要改善的安全問題。
2. 網路惡意活動檢視
透過網路封包、設備紀錄或其他適當資料進行分析,檢查是否存在可疑連線、異常通訊或可能與惡意程式活動有關的網路行為。
3. 使用者端電腦惡意活動檢視
針對個人電腦及工作站進行安全檢查,了解設備是否存在可疑程式、惡意檔案、異常活動或安全更新不足等問題。
4. 伺服器主機惡意活動檢視
檢查伺服器是否存在異常程式、可疑活動及相關安全問題,協助了解重要主機的安全狀況。
5. 重要安全設定檢視
依檢測範圍,可能包含防火牆連線規則、目錄服務系統、資料庫及其他安全設定,確認相關控制措施是否存在不適當的配置。
上述項目並非每次資安健診都必須全部執行,也不代表資安健診僅有這些內容。實際檢查範圍應依服務項目、檢測目的及資訊環境的特性決定。
例如,資安健診可能透過網路活動分析,發現某台設備持續連線至可疑位址。這項結果可以提醒管理人員進一步調查,但不能僅憑可疑連線,就直接認定該設備已遭到入侵。
同樣地,即使健診沒有發現明顯異常,也不代表所有設備、系統與網路環境都不存在其他安全風險。檢測結果只能反映實際受檢項目及測試條件下的安全狀況。
資安健診的主要價值,是從多個面向了解受檢資訊環境的安全現況,協助找出需要持續關注與改善的問題。
弱點掃描:找出主機、電腦與網站的安全弱點
弱點掃描(Vulnerability Scanning)是利用專門的檢測工具,檢查資訊系統、設備或應用程式是否存在已知安全弱點的作業。
與資安健診相比,弱點掃描通常更著重特定設備、系統或應用程式的漏洞辨識。依檢測對象與目的不同,可以採取不同的掃描方式。
常見的弱點掃描包括:
1. 主機弱點掃描
主要針對伺服器及相關主機設備,檢查作業系統、網路服務、軟體版本、修補狀態及安全設定,協助管理人員找出可能影響系統運作與安全性的問題。
例如,伺服器使用的軟體版本已被公告存在安全漏洞,掃描工具可能依據偵測結果提出警示,提醒管理人員確認該漏洞是否適用於目前的系統環境,以及是否需要修補或採取其他防護措施。
2. 電腦弱點掃描
主要針對個人電腦、筆記型電腦及工作站,檢查作業系統、已安裝軟體與安全更新狀況,找出可能被利用的已知漏洞或不安全設定。
例如,電腦中的瀏覽器、文書處理軟體或其他應用程式長期未更新,可能存在已公開的安全弱點。透過適當的掃描與檢查,可以協助掌握需要處理的項目。
3. 網站弱點掃描
主要針對網站及網頁應用程式,檢查可能存在的 SQL Injection(SQL 注入)、XSS(跨網站指令碼)、身分驗證及存取控制等安全問題,協助了解網站面對特定攻擊時可能存在的風險。
網站弱點掃描可以針對對外提供服務的網站,也可以依授權及連線條件,針對內部使用的網站進行檢測。
除了上述三類,實務上也可能依需要對網路設備、雲端環境及其他資訊資產進行弱點掃描。部分工具可以同時涵蓋多種類型,因此不同分類之間並非完全獨立。例如,個人電腦在技術上也可能屬於主機型弱點掃描的檢測對象。
弱點掃描通常具有自動化程度較高、可定期執行及方便追蹤檢測結果等特性。然而,掃描工具提出警示,不代表每項結果都是真正可以被利用的漏洞。
部分結果可能受到軟體版本判斷、系統設定、檢測權限或其他環境條件影響,產生誤報;反過來說,即使掃描沒有發現問題,也不代表系統不存在未知弱點或其他安全風險。
弱點掃描的主要價值,是協助找出需要進一步確認的安全問題,而不是直接證明系統一定會遭到入侵。
滲透測試:進一步驗證漏洞是否可能被利用
滲透測試(Penetration Testing)是由具備相關技術能力的測試人員,在取得授權並遵守測試規範的前提下,透過實際測試方法,確認資訊系統是否存在可被攻擊者利用的安全弱點。
與主要辨識疑似安全問題的弱點掃描相比,滲透測試更重視漏洞的實際可利用性,以及成功利用後可能造成的影響。
網站滲透測試是常見的測試方式之一。
其檢測對象可以包含對外提供服務的網站,也可以包含僅供內部使用的網站及網頁應用系統。
測試內容可能涉及登入驗證、存取權限、應用程式漏洞、資料存取及其他安全問題。
例如,某個網站使用存在已知漏洞的軟體元件,弱點掃描工具可能根據版本資訊提出警示,但僅憑掃描結果,未必能確認漏洞是否可以在目前環境中成功利用。
滲透測試人員可以透過進一步分析與適當驗證,確認該弱點是否真正構成安全風險,以及可能影響哪些系統功能或資料。
除了網站,滲透測試也可以針對內部網路、伺服器、應用程式介面(API)及其他資訊系統進行。實際測試對象、範圍及驗證程度,應依測試目的、授權內容及安全限制決定。
滲透測試過程也可能使用弱點掃描工具,作為前期資訊蒐集及漏洞辨識的方法,再結合人工分析與其他測試技術。因此,弱點掃描與滲透測試並非完全獨立、互不相關的工作。
不過,滲透測試不代表可以任意取得資料或破壞系統,也不一定需要完整入侵。即使某次測試沒有發現可利用的漏洞,也不能因此認定資訊系統完全安全。
滲透測試的主要價值,是進一步驗證安全弱點,協助了解漏洞可能造成的實際影響。
資安健診、弱點掃描與滲透測試有什麼不同?
資安健診、弱點掃描及滲透測試都與資訊安全檢測有關,但各自關注的問題並不完全相同。
從檢測目的來看,資安健診偏向了解受檢資訊環境的多面向安全狀況;弱點掃描主要協助辨識系統已知或疑似安全弱點;滲透測試則進一步驗證弱點的可利用性與可能影響。
以下整理三者的常見差異:
| 比較項目 | 資安健診 | 弱點掃描 | 滲透測試 |
|---|---|---|---|
| 主要目的 | 了解資訊環境安全現況 | 找出已知或疑似弱點 | 驗證弱點能否被利用 |
| 常見對象 | 網路、電腦、伺服器及安全設定 | 主機、電腦、網站等 | 網站、網路及資訊系統 |
| 常見方式 | 架構檢視、設定檢查與活動分析 | 以自動化工具掃描為主 | 人工分析結合實際測試 |
| 檢查重點 | 安全配置、可疑活動及防護不足 | 軟體漏洞與不安全設定 | 漏洞可利用性及可能影響 |
| 主要成果 | 安全現況及改善建議 | 弱點清單與風險資訊 | 漏洞驗證及改善建議 |
| 主要限制 | 受檢查項目及分析範圍限制 | 可能產生誤報或漏報 | 受測試範圍與條件限制 |
這張比較表呈現的是三種檢測方式的典型特性,並非絕對且互斥的分類。
例如,資安健診可能發現某台伺服器的安全更新不足,而弱點掃描可進一步辨識相關已知漏洞;若需要確認某項弱點是否能實際被利用,則可能安排滲透測試。
不過,這並不代表資安健診必然包含弱點掃描,或完成弱點掃描後就一定需要進行滲透測試。
不同檢測服務可能存在技術與工作內容的交集,但是否執行特定檢測項目,仍須依實際需求、服務範圍及測試目的決定。
為什麼不能只依靠一種資安檢測方式?
資訊安全問題可能來自不同層面,包括軟體漏洞、系統設定錯誤、存取權限不當,以及網路或設備的異常活動。單一檢測方式通常無法完整涵蓋所有問題。
假設某個資訊環境中的伺服器存在安全更新不足的問題,弱點掃描可能辨識出相關已知漏洞,而滲透測試可以在授權範圍內進一步確認特定弱點的可利用性。
另一方面,如果某台設備持續對外建立異常連線,資安健診中的網路活動分析可能提供不同的調查線索,但這並不代表一定能確認設備已遭入侵。
從這些情境可以看出,三種檢測方式所回答的問題不同。弱點掃描不一定能了解設備是否正在進行異常活動;滲透測試不會涵蓋所有可能的攻擊方式;資安健診也不能取代針對特定漏洞所需的深入驗證。
美國國家標準暨技術研究院(NIST)在 SP 800-115《資訊安全測試與評估技術指南》中,說明不同安全測試技術各有用途與限制,組織應依實際需求選擇適當的方法,分析檢測結果並規劃改善措施。
因此,不能單純依檢測項目的名稱或數量,判斷資訊系統是否安全。即使完成多種安全檢測,如果發現的問題沒有獲得適當處理,仍然可能持續存在風險。
真正需要重視的,是檢測是否符合目的、結果是否經過適當確認,以及發現的問題是否納入後續改善與追蹤。
如何依實際需求選擇適合的資安檢測?
面對不同的資訊安全風險,沒有任何一種檢測方式能適用所有情況。選擇檢測方法時,應先了解資訊環境的現況、系統的重要性,以及希望透過檢測確認哪些安全問題。
如果希望了解網路架構、安全設定及設備是否存在異常活動,可以依實際需求安排資安健診,從多個面向檢視受檢資訊環境。
如果主要目的是定期檢查主機、個人電腦或網站是否存在已知漏洞,則可以透過弱點掃描協助掌握問題,並依檢測結果安排後續確認與改善。
如果希望進一步了解特定系統的安全弱點是否可能被實際利用,以及漏洞可能造成的影響,則可以評估進行滲透測試。
不同檢測方式不一定只能擇一使用,也不代表所有資訊系統都必須同時執行三種檢測。實際安排仍應考量風險、資源條件、系統特性,以及適用的安全管理要求。
此外,任何安全檢測都應在合法授權及明確範圍內執行,並事先評估可能造成的系統負載或營運影響,避免檢測作業本身產生不必要的風險。
資安健診協助了解受檢資訊環境的安全現況,弱點掃描協助找出已知或疑似漏洞,滲透測試則進一步驗證安全弱點可能造成的影響。三種方式各有價值,無法互相完全取代,也不能以單次檢測結果保證資訊系統永遠安全。
本系列下一篇將介紹資安攻防演練開始前需要考量的事項,進一步了解測試目的、授權範圍、執行條件及作業安全的重要性。
引用連結
數位發展部數位產業署|政府軟體採購網:資訊服務標-採購組別
https://gsmarket.adi.gov.tw/portal/page/採購資訊-資訊服務標-採購組別
數位發展部數位產業署|政府軟體採購網:資安健診服務項目
https://gsmarket.adi.gov.tw/portal/資訊服務?group_name=資安健診服務&products_name=資料庫安全檢視&tid=301
數位發展部資通安全署|資安演練與稽核
https://web.moda.gov.tw/ACS/operations/drill-and-audit/652
美國國家標準暨技術研究院(NIST)|SP 800-115:Technical Guide to Information Security Testing and Assessment
https://csrc.nist.gov/pubs/sp/800/115/final
網際網路安全中心(CIS)|CIS Control 18:Penetration Testing
https://www.cisecurity.org/controls/penetration-testing