【資安大小事|資安攻防演練系列(五)】演練結束就沒事了嗎?從缺失修補到持續改善
來源: 數位發展部資通安全署、數位發展部主管法規共用系統、美國國家標準暨技術研究院(NIST)、Fortinet
提醒對象: 一般民眾、資訊與資安管理人員、政府機關資訊系統維護人員、委外維護廠商,以及關心資安攻防演練者
主題面向簡介
資安攻防演練可以協助政府機關了解資訊系統的防護狀況,並透過實際測試,發現網站、伺服器或相關安全措施可能存在的問題。
演練結束後,受測機關可能取得測試結果、發現事項及改善建議,作為後續系統維護與安全改善的重要參考。例如,發現網站存取權限設定不當、伺服器使用含有已知漏洞的軟體版本,或安全設備需要調整設定,都應依問題性質與權責分工安排處理。
對於未發現安全弱點,或成功阻擋測試攻擊的項目,也應客觀記錄,作為評估既有防護措施的參考。
本篇為「資安攻防演練系列」第五篇,也是最後一篇,將介紹如何整理演練發現、確認改善權責、安排漏洞修補、驗證改善結果,以及持續追蹤尚未解決的安全風險。
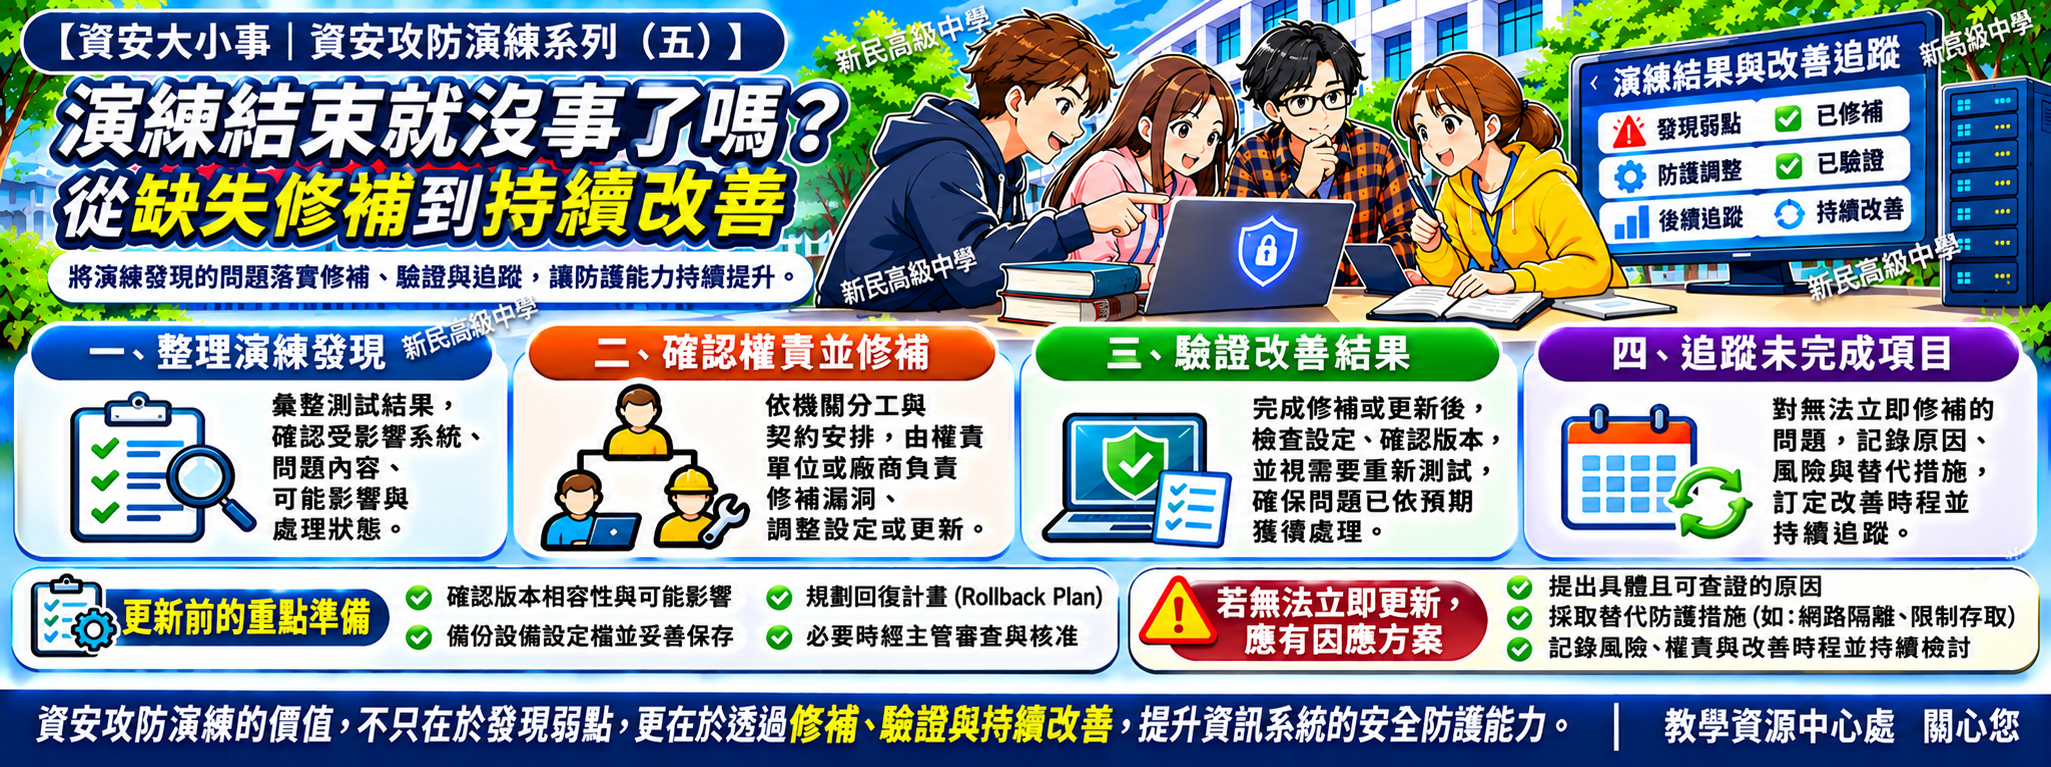
演練結束後,應如何整理發現事項?
資安攻防演練完成後,受測機關應依主辦單位提供的結果及相關要求,了解本次演練發現的問題,以及各項防護措施的測試表現。
需要處理的事項可能包括網站程式漏洞、軟體版本問題、帳號權限設定不當、安全設備規則異常,或演練中觀察到的偵測與應變作業問題。
為了讓後續改善工作有明確依據,可以先整理下列資訊:
-
受影響系統: 確認問題發生於哪個網站、伺服器、網路設備或資訊系統。
-
問題內容: 說明測試發現的弱點、設定異常或其他安全問題。
-
可能影響: 依實際驗證結果,了解問題可能造成的資訊安全影響。
-
相關證據: 保留必要的測試結果、設備紀錄或其他查證資料。
-
處理狀態: 記錄問題是否已確認、待改善或已完成處理。
例如,某網站被發現存在權限管理問題,應先確認受影響的功能與權限範圍,再依測試結果安排後續處理。
整理演練發現事項,有助於避免問題分散在不同報告或通知之中,讓相關人員清楚掌握需要改善的工作。
發現安全缺失後,應由誰負責處理?
政府機關的資訊系統可能由不同單位及委外廠商負責維護。演練發現的問題,應依各機關既有程序、契約內容及權責分工處理。
網站程式或應用系統問題
若屬資訊系統廠商的維護範圍,應由相關廠商依契約負責確認及修復。
伺服器與作業系統問題
依實際管理及維護分工,由機關權責單位、主機維護廠商或相關服務提供者處理。
網路與安全設備問題
涉及防火牆、網路設備、入侵防禦系統等設定時,由負責該項設備的單位或廠商依權責辦理。
跨系統問題
若同一項安全問題涉及網站程式、主機與網路設備,則應由各權責單位及廠商依實際需要配合。
此外,發現問題的測試單位,不一定就是負責執行修復工作的單位。受測機關仍應掌握改善進度與處理結果,不能因系統採委外維護,就忽略必要的管理與追蹤責任。
明確的權責分工,有助於減少工作重複、責任不清或問題遲遲未獲處理的情況。
安全漏洞一定要立即安裝更新嗎?
發現安全漏洞後,安裝安全更新或修補程式是常見的改善方式,但仍應依漏洞風險、系統重要性及適用規範安排處理。若問題來自帳號權限或安全設備設定不當,則可能需要調整設定,而非單純更新軟體。
更新前,應做好備份與復原準備
對於防火牆、入侵防禦系統(IPS)、交換器及重要資訊系統,更新前應確認版本相容性、維護時間及可能影響,並依設備功能與原廠建議備份設定檔,妥善保存。
重要系統也可參考 Rollback Plan(回復計畫),也就是預先規劃更新失敗時,如何恢復原有設定或正常服務的處理方式。計畫可包含更新步驟、失敗判斷條件、復原程序及必要的主管核准。
由於部分設備不支援直接回復舊版本,應事先確認可行的還原、備援切換或其他復原方式。更新完成後,也應確認系統功能、網路連線及安全防護措施是否正常。
如果設備無法更新,應如何因應?
若因相容性、原廠停止支援或特殊技術限制而無法更新,必須提出具體且可查證的原因,不能僅因擔心更新失敗或系統目前運作正常,就長期延後修補。
因應措施應依設備特性與實際風險決定:
-
一般主機及特殊用途設備: 可優先評估網路隔離、限制存取及必要連線等措施。
-
防火牆、IPS及重要網路設備: 可評估管理介面保護、停用非必要服務、加強監控及其他替代防護方式。
無法立即修補的問題,應建立風險因應方案,記錄原因、影響範圍、替代防護措施、權責分工、改善時程及驗證方式,並依組織管理程序辦理必要的審查與核定。
若決定暫緩更新或接受剩餘風險,相關權責單位仍須負起管理及追蹤責任。風險接受不等於漏洞已修復,也不能免除適用的法定義務。
安全更新應積極執行;確實無法更新時,也必須有合理原因、有效的風險因應措施及後續改善計畫,而不能放任已知漏洞不予處理。
修補完成後,為什麼還需要確認改善結果?
當維護人員或廠商完成漏洞修補、軟體更新或安全設定調整後,應依問題性質及既有程序確認改善結果。
例如,原先測試發現某網站存在不適當的存取權限,系統廠商完成程式修改後,可以針對受影響的功能重新檢查,確認權限控管是否依預期運作。
對於完成韌體或系統版本更新的網路設備,除了確認設備能正常啟動,也應檢查原有設定是否完整保留,以及網路通訊、安全政策與防護功能是否正常。
若更新後發生設定異常或服務中斷,應依原廠支援的方式及事先規劃的復原程序處理。
改善確認的方式可能包括:
1. 設定檢查
確認安全設定、帳號權限或設備規則已依改善要求調整,必要時比對更新前後的設定差異。
2. 更新確認
核對軟體、韌體或系統版本,確認適用的修補措施是否完成。
3. 必要的重新測試
針對原先發現的問題,依風險及實際需要安排弱點掃描、功能驗證或其他適當測試。
4. 改善紀錄
保留處理內容、完成日期及驗證結果,作為後續管理與追蹤依據。
例如,原本發現的漏洞經修補及重新測試後,已無法重現相同問題,就能提供該項改善措施發揮效果的具體證據。
若採取的是替代防護措施,則應確認相關措施是否依預期降低風險,不能直接將「已採取替代措施」記錄為「漏洞已修復」。
改善驗證的目的,是確認問題已依預期獲得處理,而不只是收到一份「已修復」的通知。
無法立即完成改善的問題,應如何追蹤?
部分安全弱點可能因系統相容性、原廠修補時程、設備限制或其他維護條件,無法立即完成修補。
第三節已說明不同設備可採取的風險因應方式;當問題尚未完成修補時,後續管理重點則是確認改善進度、處置時限、措施有效性及剩餘風險是否持續受到控制。
對於尚未完成的事項,應依適用規範及機關既有程序建立改善追蹤紀錄,內容可包括:
-
問題與原因: 記錄受影響系統、漏洞內容及無法立即修補的具體原因。
-
風險評估: 說明漏洞可能造成的影響、遭利用情況及現階段的風險評估結果。
-
替代防護措施: 記錄已採取的措施及有效性確認結果。
-
權責分工: 明確記錄負責處理的單位或維護廠商。
-
風險決策: 保留必要的審查、核定及剩餘風險處置紀錄。
-
改善計畫: 記錄後續修補、系統升級、服務遷移或設備汰換工作。
-
處理時限與進度: 依適用規範及風險情境,掌握處置期限與執行情況。
-
驗證與檢討: 定期確認防護措施是否有效,並依風險變化調整處置方案。
例如,一套已停止原廠支援的重要系統,短期內無法完成汰換。相關單位除了採取適當的風險緩解措施,也應記錄汰換計畫、負責單位及預定時程。
若後續出現新的漏洞利用資訊、資安警訊或系統環境變更,應重新評估原有因應方案是否仍然適用。
數位發展部資通安全署於115年11月發布《各機關基於風險導向之弱點處置期限評估指引》,提供機關依風險情境評估弱點處置時限的參考。
因此,弱點處理除了考量維護條件,也應注意資產是否暴露於公眾網路、漏洞是否已遭利用、可能造成的技術影響,以及適用的處置要求。
暫時性防護措施可以降低風險,但不代表已消除原有漏洞,更不應成為無限期延後改善的理由。
至於演練結果的改善報告、提交期限及複測要求,仍應依主辦單位規定、相關法規、契約及機關既有程序辦理,不能將不同性質的資安演練與稽核作業混為一談。
透過持續追蹤、有效性驗證及定期檢討,才能讓尚未完成的改善事項維持在管理範圍內。
如何讓資安攻防演練成為持續改善的起點?
資安攻防演練的成果,除了呈現受測系統的安全狀況,也能協助機關了解既有防護與管理工作有哪些值得維持或改善的地方。
例如,演練確認某項安全設備成功阻擋攻擊,可以保留相關測試紀錄,作為評估防護措施實際效果的依據。
如果演練發現系統漏洞、設備設定問題或應變流程需要調整,則應依實際情況安排改善,並將相關經驗運用於後續維護工作。
在日常資訊安全管理上,可以從下列面向延續演練成果:
系統維護
定期確認軟體更新、帳號權限及重要系統設定。
防護措施
依實際測試結果,檢視既有網路及系統安全措施的運作情況。
維護分工
確認機關與各委外廠商的工作職掌及聯繫程序。
異常處理
依實際發現,調整監控、通報及應變作業。
改善追蹤
掌握尚未完成的問題、已採取的風險因應措施,以及改善事項的驗證結果。
演練成果應成為機關檢視日常維護、防護措施與管理流程的參考,並透過改善追蹤與驗證,持續提升資訊系統的安全防護能力。
資安攻防演練系列總結
透過五篇系列文章,我們從認識資安攻防演練的目的與基本方式,逐步了解資安健診、弱點掃描與滲透測試的差異,以及政府機關的演練準備工作、弱點驗證、防護設備測試、異常偵測與事件應變等重要環節。
資安攻防演練的價值,不僅在於發現系統弱點,更在於驗證既有防護措施的實際效果,並將演練結果轉化為具體的改善行動。對於發現的問題,應依風險程度與權責分工進行修補及驗證;若因技術限制無法立即改善,也應採取適當的風險因應措施並持續追蹤。
資安防護不是一次演練就能完成的工作,而是透過定期檢視、實際驗證與持續改善,逐步強化資訊系統的安全性與應變能力。
引用連結
數位發展部資通安全署|資安演練與稽核
https://web.moda.gov.tw/ACS/operations/drill-and-audit/652
數位發展部資通安全署|各機關基於風險導向之弱點處置期限評估指引
https://moda.gov.tw/ACS/operations/aisec/21256
數位發展部資通安全署|資通安全責任等級分級辦法應辦事項-常見問題(弱點管理)
https://moda.gov.tw/ACS/laws/faq/04/638
數位發展部主管法規共用系統|資通安全管理法
https://law.moda.gov.tw/LawContent.aspx?id=FL088622
數位發展部主管法規共用系統|資通安全事件通報應變及演練辦法
https://law.moda.gov.tw/LawContent.aspx?id=FL089967
美國國家標準暨技術研究院(NIST)|SP 800-115:Technical Guide to Information Security Testing and Assessment
https://csrc.nist.gov/pubs/sp/800/115/final
美國國家標準暨技術研究院(NIST)|SP 800-40 Rev.4:Guide to Enterprise Patch Management Planning
https://csrc.nist.gov/pubs/sp/800/40/r4/final
Fortinet|Configuration backups
https://docs.fortinet.com/document/fortigate/7.0.0/administration-guide/702257/configuration-backups
美國國家標準暨技術研究院(NIST)|SP 800-128:Guide for Security-Focused Configuration Management of Information Systems
https://csrc.nist.gov/pubs/sp/800/128/final