【資安治理與韌性|資安治理】當資安事件接連發生,我們是否真正學會了教訓?
來源: 數位發展部資通安全署、中央通訊社、iThome、ICSDA 中華民國資通安全發展協會
提醒對象: 一般民眾、教職員工、學生,以及負責資訊安全與個人資料管理之人員
主題面向簡介
近期臺灣資安事件接連揭露,涉及 AI 網路攻擊、個人資料安全、委外服務及跨組織管理風險。本文從近期公開事件與統計資料出發,探討資安事件可能造成的影響,以及政府機關、企業與學校應如何落實日常防護、事件應變及 PDCA 持續改善機制,降低資安事件發生的可能性與損害程度,建立更完善的資安治理能力。
近期臺灣資安事件接連揭露,涉及企業、網路服務平台、政府機關及教育機構等不同領域。從委外服務與供應鏈安全、AI 輔助網路攻擊,到個人資料遭不當取得等事件,反映出資安威脅已涉及多種組織與服務型態,相關風險值得社會共同關注。
部分事件涉及數十萬甚至數百萬人的個人資料,受到影響的可能不只是企業營運,更包括一般民眾的個人隱私與資訊安全。這些資料一旦遭到不法人士取得,後續可能被用於詐騙、身分冒用或其他不法用途。
隨著人工智慧(AI)逐漸被運用於網路攻擊,攻擊者能更快速地執行部分攻擊工作,而大量集中保存的個人資料,也可能成為重要目標。
然而,即使投入再多資源、建置再完善的防護措施,仍無法保證系統永遠不會出現漏洞或遭受攻擊。
當資安事件接連發生,我們需要思考:平時應有的資安防護措施是否真正落實?當事件無法完全避免時,我們是否有能力及早發現、有效控制影響,並從每次事件中建立更完善的保護機制?
近期資安事件集中揭露,統計數字透露什麼訊息?
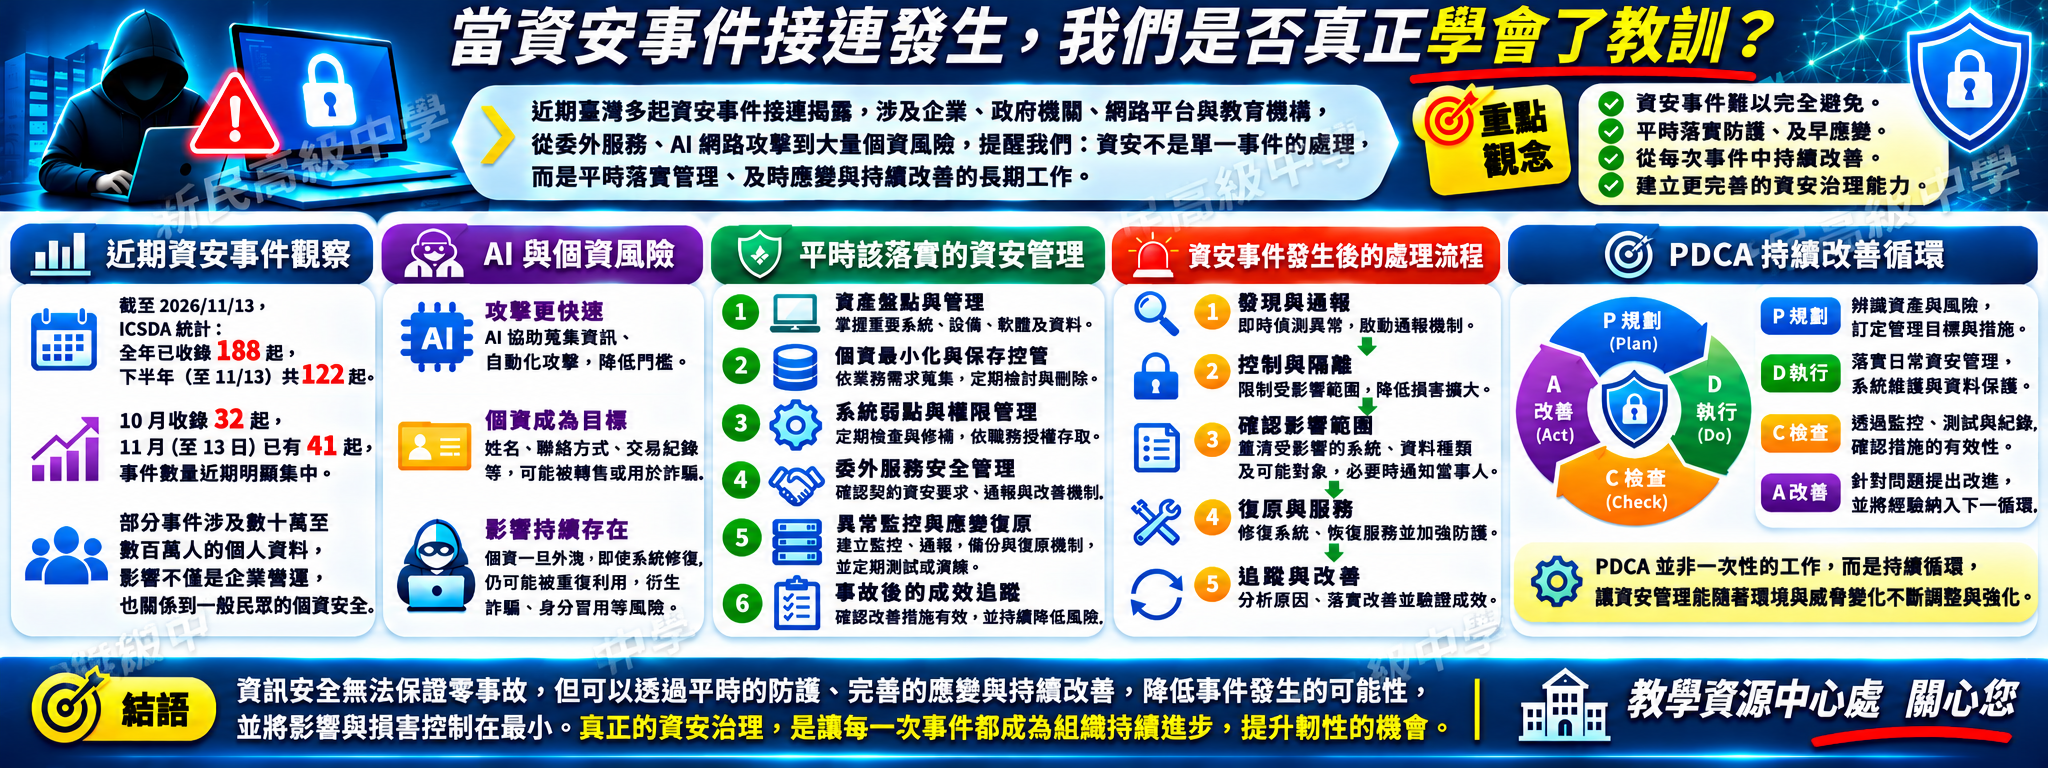
依據 ICSDA《2026 臺灣資安事件時間軸》於 2026 年 11 月 13 日的統計截圖,全年已收錄 188 起公開資安事件。其中,上半年共 66 起,下半年截至 11 月 13 日共 122 起。
尤其值得注意的是,10 月收錄 32 起,11 月截至 13 日已有 41 起,近期公開揭露的事件數量明顯集中。
近期資安事件的相關報導,除了新揭露的事故,也包括既有事件的調查進展與後續影響。因此,公開報導或公告的時間,不一定等同於實際入侵或事故發生的時間,相關統計仍須依據原始資料的收錄方式進行解讀。
這份統計也有需要注意的界線:公開揭露日期不一定是實際入侵日期;多家企業發布公告,也可能源自同一委外服務商事件。因此,不能直接將事件數量的增加解讀為實際攻擊次數以相同比例成長。
即使如此,近期不同產業接連出現資安事件,仍值得社會重視。當企業、政府機關及教育機構都可能面臨資料安全風險時,資安防護已不只是資訊人員的工作,更關係到組織管理責任與民眾的個人資料安全。
資安管理已不只是單一組織內部的問題,外部服務、個人資料保護及跨組織管理責任,也需要一併考量。
AI 改變網路攻擊的速度,個人資料成為重要目標
數位發展部資通安全署於 2026 年 11 月 11 日指出,臺灣近期已有十餘家企業及網路平台接連受害。依資安署針對近期相關事件的初步調查,近半數攻擊事件與 AI 攻擊有關。
AI 可協助攻擊者加快部分資訊蒐集與自動化操作,降低部分攻擊活動所需的時間與成本,使組織面臨更快速、規模可能更大的網路威脅。
資安署也指出,近期部分攻擊以取得大量個人資料為目標。這些資料若落入不法人士手中,可能被轉售或用於後續詐騙。
近期臺灣多家企業、網路平台及其他組織接連發生資安事件,部分案件涉及數十萬甚至數百萬人的個人資料。不同事件的影響規模及調查結果雖然有所差異,但大量個資可能遭到不當取得的風險,已不容忽視。
值得警惕的是,個人資料一旦遭到不法人士取得,影響可能不會隨著系統修復而結束。姓名、聯絡方式、交易紀錄及其他個人資訊,都可能成為日後精準詐騙、身分冒用或社交工程攻擊的素材。
當多起資安事件在短時間內接連揭露,真正值得關注的不只是受影響資料有多少,而是這些資料背後涉及多少民眾,以及相關組織是否具備足夠的防護、應變與持續改善能力。
資安事件的嚴重性,不應只用外洩筆數衡量。資料的敏感程度、可能遭到濫用的方式,以及事件對個人與組織造成的長期影響,同樣值得重視。
面對攻擊技術持續演變,組織除了更新防護技術,更應確保既有的資產管理、弱點修補、權限控管與異常監控等基本措施確實執行。
跨產業資安事件,反映資料管理的共同風險
近期資安事件涉及不同產業,包括企業、政府機關、網路服務平台及教育機構,但仍有一些值得共同關注的管理問題。
許多組織使用雲端平台、委外系統或第三方服務處理個人資料。這些服務雖然提高了作業效率,也可能讓大量資料集中於少數系統或服務供應商。
當共用服務發生資安問題時,受到影響的可能不只有服務提供者,還包括使用該平台的其他組織及其客戶。
另一個問題是資料保存範圍。部分組織可能長期保留已不再需要的個人資料,或未定期檢視存取權限。資料保存得越多,一旦發生未授權存取,可能需要釐清及保護的範圍也越大。
此外,政府機關肩負公共服務、政策推動及民眾資料保護責任,其資安管理情形具有重要的示範意義。
政府機關發生資安事件,不能僅憑單一事故便認定整體防護制度失效,但也不應因為網路攻擊難以完全避免,就忽略平時應有的管理責任。
當政府機關發生事故時,更應透過適當的資訊揭露、事件原因調查、具體改善措施及後續成效驗證,展現資安治理應有的透明度與責任。
無論政府機關、企業或學校,都應落實個資保存必要性、存取權限管理、委外服務監督與事件應變機制。資安管理的標準,不應因組織性質不同而有所鬆懈。
系統修復完成,個資風險不一定就此結束
資安事件發生後,組織往往優先處理系統異常、恢復服務及完成必要的安全改善。
然而,系統恢復正常,不代表可能遭到不當取得的個人資料已經安全。
一旦姓名、聯絡方式、消費紀錄或其他個人資訊遭不法人士取得,即使原本的系統問題已修復,相關資料仍可能在日後被利用。
尤其詐騙者若掌握真實個資,可能假冒客服、金融機構、學校或其他可信任單位,使詐騙訊息更具迷惑性。
因此,資安事件的處理不應只以系統是否恢復作為判斷依據,也需要確認資料是否受到影響、是否應通知當事人,以及後續是否建立適當的保護措施。
同時,事故發生後也應儘可能釐清受影響的系統、資料種類及範圍,採取適當的隔離、控制與復原措施,避免損害持續擴大。
資安事件不一定能完全避免,但及早發現異常、控制影響範圍及落實後續改善,可以降低事件造成的損害。
對一般民眾而言,即使來電者能說出姓名或交易資訊,也不代表對方具有可信任的身分。
資安事件接連發生,我們是否真正改善了管理方式?
資訊安全不存在毫無漏洞的絕對防護。即使投入再多經費、採用再先進的設備,仍可能因系統弱點、人為疏失、權限管理不當或其他因素發生資安事件。
因此,資安管理的重點不應只是追求事件零發生,而是平時確實做好必要的防護工作,持續降低風險,並在事故發生時具備適當的應變與復原能力。
面對 AI 網攻與個資安全風險,組織應檢視以下管理工作是否確實落實。
(一)資訊資產是否確實盤點與管理?
應掌握組織內的重要系統、設備、軟體及資料,確認管理責任與使用情形,才能辨識需要保護的資產及可能面臨的風險。
(二)個人資料是否有蒐集及保存的必要?
應依業務需求確認資料蒐集目的與範圍,避免過度蒐集及不必要的長期保存,並依相關法規與保存義務妥善管理。
(三)系統弱點與資料存取權限是否持續管理?
應定期檢視系統弱點、評估並安排必要修補,同時依人員職務及實際業務需求給予適當權限,降低遭到入侵或資料遭不當取得的風險。
(四)委外服務是否具有明確管理責任?
使用第三方平台不代表資料保護責任可以完全轉移。組織仍應確認契約中的資安要求、事件通報、資料管理責任及後續改善追蹤機制。
(五)是否具備異常偵測、事故應變及復原能力?
應建立必要的異常監控、通報、資料備份與復原機制,並依實際需求進行測試或演練,確保發生事件時能及早處理,降低影響範圍與業務中斷時間。
(六)事故處理後,是否確認改善措施有效?
事件通報、系統修復及對外說明都是必要工作,但後續仍需確認問題是否獲得適當處理、改善是否確實完成,以及相關風險是否持續受到控制。
改善工作不應停留在書面紀錄,而應透過適當的追蹤與驗證,確認措施確實發揮作用。
資安管理真正重要的,是將平時該做的工作持續落實,讓風險受到控制,並將事故經驗轉化為更有效的管理措施。
面對 AI 網攻與個資風險,我們可以怎麼做?
一般民眾、教職員工與學生:
-
收到自稱客服、學校或金融機構的通知,即使對方能說出個人資料,也應透過官方管道再次確認。
-
不隨意點擊簡訊、電子郵件或通訊軟體中的不明連結,更不要依陌生指示提供密碼、驗證碼或操作網路銀行。
-
重要帳號避免共用密碼,並啟用雙重驗證,降低帳號遭冒用的風險。
-
定期更新個人裝置及常用軟體,降低已知弱點遭到利用的可能性。
-
若收到個資事件通知,應留意正式公告及防護建議,並對後續可疑聯繫提高警覺。
企業、學校及其他組織:
應從日常管理做起,持續落實資訊資產盤點、系統弱點管理、權限控管、個資保存必要性檢視、委外服務監督及資料備份。
同時,應建立適當的異常偵測、事件通報、應變處理與復原機制,並定期檢討相關措施是否有效。
面對 AI 攻擊能力的變化,更需要確認既有防護措施是否仍然適用,並依實際風險持續調整。
做好平時該做的防護工作,不代表能杜絕所有資安事件,但能降低事件發生的可能性,並在事故發生時,盡可能縮小影響範圍及損害程度。
結語:資安事件留下的,應該是持續改善的成果
從近期臺灣接連揭露的資安事件與相關統計,可以看出網路攻擊、個人資料保護及跨組織安全管理所面臨的挑戰,也再次凸顯日常防護、事件應變與持續改善的重要性。
AI 可能加快攻擊速度,但資安風險不只來自技術變化。資料保存過多、管理責任不明確、權限未適當控管,或改善措施未持續追蹤,都可能使組織承受更大的風險。
資訊安全並不存在毫無漏洞的絕對防護。無論政府機關、企業或學校,都可能面臨網路攻擊與資料安全風險。
真正重要的不是保證資安事件永遠不會發生,而是平時確實落實必要的防護措施,持續降低事件發生的可能性,並在事件發生時,將影響範圍與損害程度控制在最小。
這也是資安管理強調 PDCA 持續改善循環 的重要原因:
-
P(Plan,規劃): 辨識資訊資產與資安風險,訂定管理目標、防護措施及應變計畫。
-
D(Do,執行): 落實日常資安管理、系統維護、權限控管、資料備份與必要的防護作業。
-
C(Check,檢查): 透過定期檢查、監控、測試及事件紀錄,確認防護措施是否確實執行並達到預期效果。
-
A(Act,改善): 針對發現的問題與事故原因採取改善措施,追蹤改善成效,並將結果納入下一階段的管理規劃。
PDCA 並非一次性的工作,而是透過規劃、執行、檢查與改善不斷循環,使資安管理制度能隨著環境與威脅變化持續調整。
對一般民眾而言,保持警覺、確認訊息來源並做好帳號保護,是降低個資遭濫用風險的重要方法。
對企業、學校及政府機關而言,則應透過平時的風險管理、必要的防護作業、事件應變及 PDCA 持續改善機制,建立更完整的資安管理能力。
政府機關尤其應以透明、負責及確實改善的態度,展現資安治理的示範作用。
資安管理的價值,不在於從未發生事故,而在於我們是否做好平時該做的事,並且有能力讓每一次事故的影響降到最低。
當下一次資安威脅出現時,我們是否比上一次更有能力保護個人資料,才是檢驗資安管理是否真正進步的重要依據。
引用來源
數位發展部資通安全署(2026/11/11),〈因應國際AI網攻威脅 資安署籲企業「補漏洞、快通知、個資最小化」,全民慎防個資詐騙〉
https://moda.gov.tw/ACS/press/news/press/21422
中央通訊社(2026/11/12),〈資安署:駭客用AI網攻成趨勢 約800萬筆個資受影響〉
https://www.cna.com.tw/news/aipl/202611120178.aspx
iThome(2026/11/13),〈【資安週報】1109~1113,Cyberbiz事件擴大、多家上市櫃公司接連公告,資安救火人力不足恐浮現〉
https://www.ithome.com.tw/news/180500
ICSDA(2026/11/14),〈資安漏洞與個資外洩日報〉
https://icsda.org.tw/security-news-vulnerability-data-breach-20261114/
ICSDA(2026/11/15),〈資安漏洞與個資外洩日報〉
https://icsda.org.tw/security-news-vulnerability-data-breach-20261115/
ICSDA,〈2026 臺灣資安事件時間軸〉(本文統計採 2026/11/13 12:21 截圖版本,資料持續更新)
https://icsda.org.tw/tw-incidents-2026/